Meins: Defensa integral
con un SOC propio.
Auditoría IT/OT, arquitectura de seguridad, despliegue de Guardian y formación del SOC. Un proyecto técnico y organizativo para la operación de seguridad de Meins.
Recorrer el proyecto meins
y sistemas conectados.Imágenes corporativas de Meins
 by Lobera
Cuando tu ingeniería
cruza fronteras,
tu responsabilidad
también.
Meins diseña, fabrica y despliega soluciones que forman parte de la infraestructura energética internacional.
Fundada en Salamanca en 1998, la compañía desarrolla centros de transformación, subestaciones compactas y soluciones para energías renovables y almacenamiento. Su actividad de I+D abarca también el hidrógeno y la biotecnología. Sus instalaciones y equipos conectados requieren medidas de seguridad compatibles con la continuidad de la operación.
Con un horizonte de crecimiento por encima de los 100 millones de euros de facturación, Meins necesita ampliar la protección de sus sistemas y de los equipos que despliega en cadenas de suministro internacionales.
La compañía incorporó especialistas en ciberseguridad a su equipo informático. Lobera trabajó con ellos en el diseño de una arquitectura de defensa y en el despliegue de un SOC propio, adaptable a la heterogeneidad de sus entornos IT/OT.
Conocer MeinsDatos corporativos de Meins ↗ · Facturación de 2024: Castilla y León Económica ↗
Meins necesitaba una solución de seguridad integral y personalizable para sus entornos IT/OT, con control sobre los datos, las integraciones y la operación del SOC.
Cada hallazgo,
una decisión.
Cada decisión,
una capacidad.
El alcance incluyó la evaluación de seguridad, el diseño de la arquitectura, el despliegue del SOC, la formación del equipo y la preparación técnica y documental para ENS e ISO 27001.
La auditoría y el ejercicio de red team avanzaron en paralelo. Sus conclusiones marcaron las prioridades de arquitectura, bastionado y detección.
un mismo proyecto
01ConocerAuditoría de sistemas y redes
Auditoría de sistemas y redes
Analizamos la infraestructura, las identidades, los servicios y las comunicaciones entre entornos. Identificamos activos, dependencias, exposición y deficiencias de configuración para priorizar las medidas de protección.
Entregable Evaluación de seguridad y prioridades de remediación.
02Contrastar · en paraleloValidación con un ejercicio de red team
Validación con un ejercicio de red team
Contrastamos los controles mediante un ejercicio autorizado sobre la infraestructura. Esa validación permitió relacionar los hallazgos con su impacto y convertirlos en requisitos concretos de segmentación, acceso y detección.
Entregable Informe de red team y propuesta técnica de corrección.
03DiseñarArquitectura de ciberseguridad IT/OT
Arquitectura de ciberseguridad IT/OT
Diseñamos la separación de dominios IT y OT mediante VLAN y políticas de comunicación. La arquitectura define dónde observar, cómo limitar los accesos y cómo proteger sistemas con distintas restricciones operativas.
Entregable Arquitectura de seguridad, plan técnico y guías de bastionado.
04DesplegarDespliegue del SOC con Guardian
Despliegue del SOC con Guardian
Desplegamos Guardian para la operación del SOC. La plataforma integra telemetría, activos, vulnerabilidades e inteligencia de amenazas y aplica IA a la detección, la orquestación y la respuesta automática. Los flujos se adaptan a los permisos y procedimientos del equipo.
Entregable Instancia de Guardian y manual de operación específico de Meins.
05AdaptarBastionado y detección a medida
Bastionado y detección a medida
Desarrollamos reglas de detección a partir de los hallazgos de la auditoría y de la evaluación de la superficie de ataque. Guardian for Endpoint y Suricata aportan señales de equipos y red; osquery permite contrastar su estado. El trabajo incluye bastionado, inteligencia de amenazas seleccionada y procedimientos de hunting y revisión periódica de vulnerabilidades.
Entregable Reglas de detección adaptadas al entorno, consultas, guías de bastionado y procedimientos de análisis.
06TransferirFormación técnica del equipo SOC
Formación técnica del equipo SOC
Formamos al equipo en el flujo de trabajo del SOC y en sus herramientas: análisis de incidentes, creación de reglas, consultas, gestión de vulnerabilidades e investigación forense. Los manuales documentan los procedimientos de operación y la configuración de las herramientas.
Entregable Formación y manuales de Guardian, Guardian for Endpoint, Suricata, osquery y OpenVAS.
07GobernarPreparación para ENS e ISO 27001
Preparación para ENS e ISO 27001
Estructuramos las responsabilidades, políticas y procedimientos que sostienen la seguridad: gestión de riesgos, accesos, proveedores, incidentes, continuidad y evidencias. Esa base técnica y documental orienta la preparación para ENS e ISO 27001.
Entregable Plan de Gobierno de la Seguridad de la Información y documentación de apoyo.
Arquitectura de seguridad
para entornos IT/OT.
La arquitectura integra controles de red, equipos e identidades. Guardian utiliza IA para detectar y analizar actividad sospechosa, orquestar las herramientas del SOC y automatizar la respuesta según las políticas definidas.
En OT, observación pasiva y controles adaptados a la operación.
IA local aplicada a la operación del SOC
Detección, orquestación y respuesta con IA. Guardian correlaciona las fuentes de seguridad y activa flujos de respuesta según las políticas y los permisos definidos para el SOC.
Esquema funcional simplificado del enfoque del proyecto. La topología, los activos y las configuraciones de Meins se mantienen reservados.
Segmentación IT/OT
Separación IT/OT mediante VLAN y reglas de comunicación ligadas a la función de cada entorno. Los hallazgos de la evaluación orientan la revisión de accesos y fronteras entre segmentos.
Bastionado de equipos e identidades
Controles sobre identidades, privilegios, servicios y cifrado de discos. AD, Intune y Proxmox forman parte del entorno de gestión; Guardian for Endpoint aporta detección y capacidades de investigación en los equipos.
Monitorización de la red industrial
Detección con Suricata en los segmentos definidos y reglas adaptadas al entorno. En activos OT sensibles, visibilidad de red y segmentación para preservar la continuidad del proceso.
Detección, orquestación
y respuesta con IA.
Guardian aplica IA al análisis de señales, la investigación de incidentes y la ejecución de flujos de respuesta. La plataforma coordina las herramientas integradas, reúne evidencias y permite automatizar tareas del SOC con modelos locales. El equipo configura los procedimientos, los permisos de actuación y las acciones que requieren revisión.
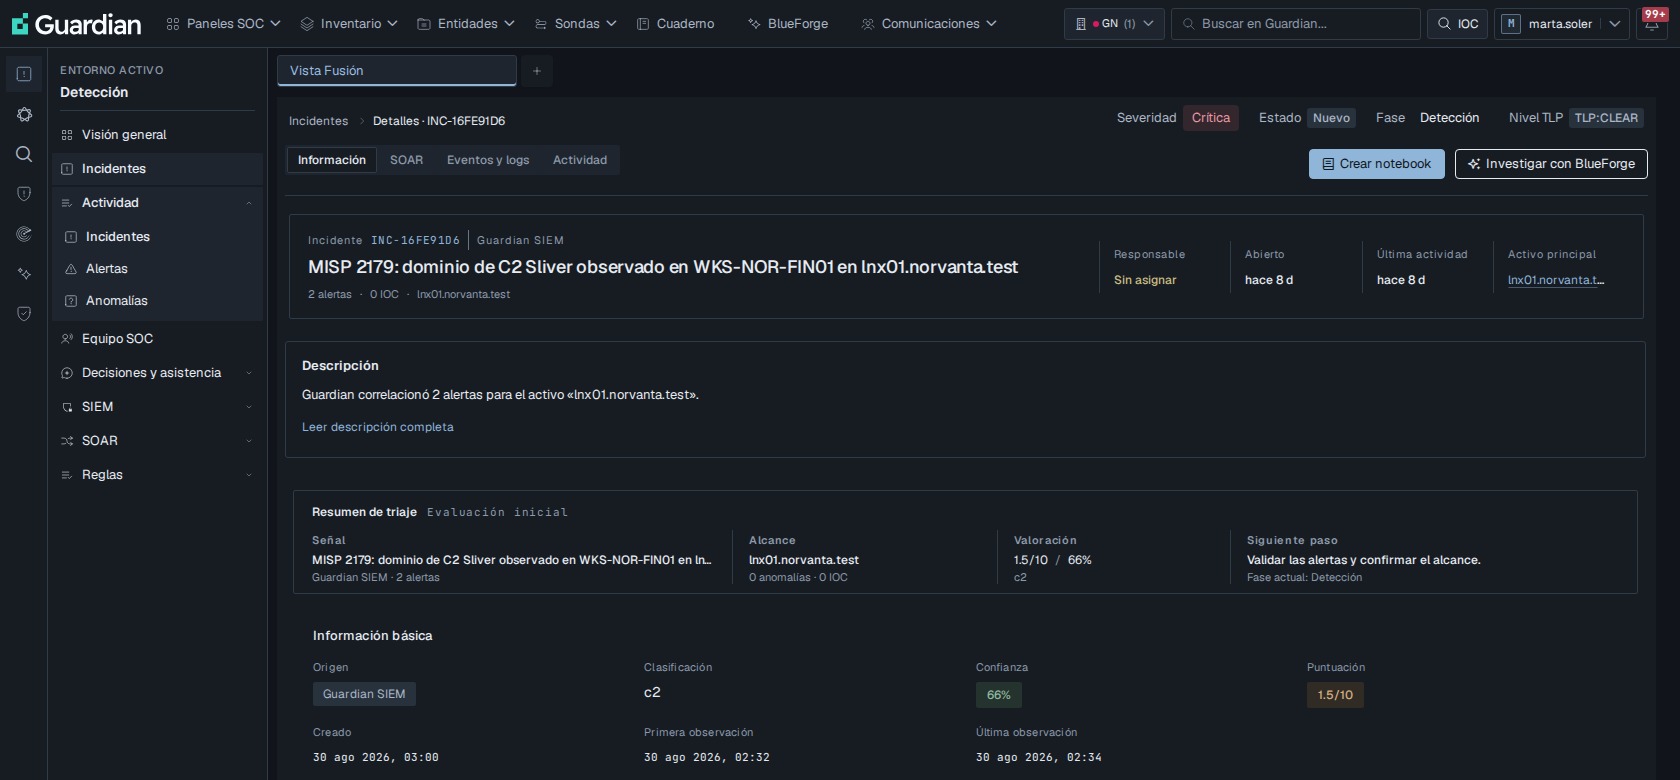
Conocer la plataformaGuardian · entorno de demostración. Capturas reales de la plataforma con datos de ejemplo. No muestran sistemas ni incidentes de Meins.
 Ampliar captura
Triaje de incidentes
La vista del incidente reúne las alertas, el activo afectado y la evaluación inicial. El analista puede revisar las evidencias y la valoración de la IA antes de continuar la investigación.
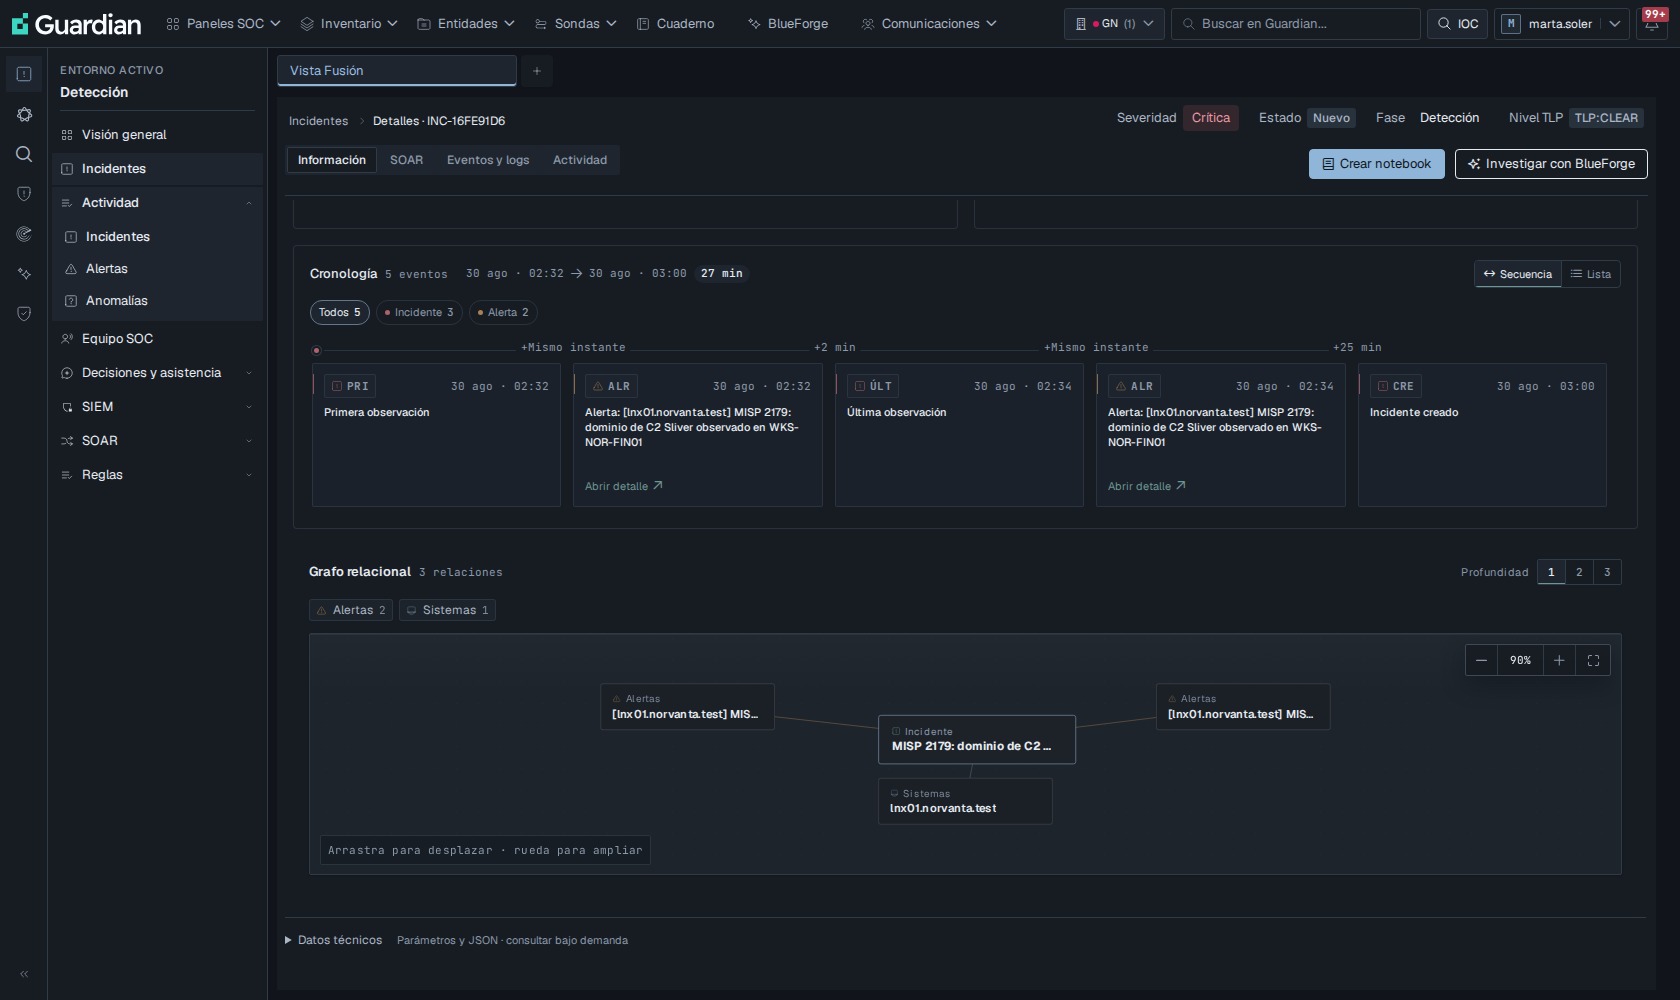 Ampliar captura
Cronología y relaciones entre evidencias
La cronología conserva la secuencia de observaciones. El grafo permite explorar las relaciones entre el incidente, las alertas y los sistemas, manteniendo el acceso a las evidencias.
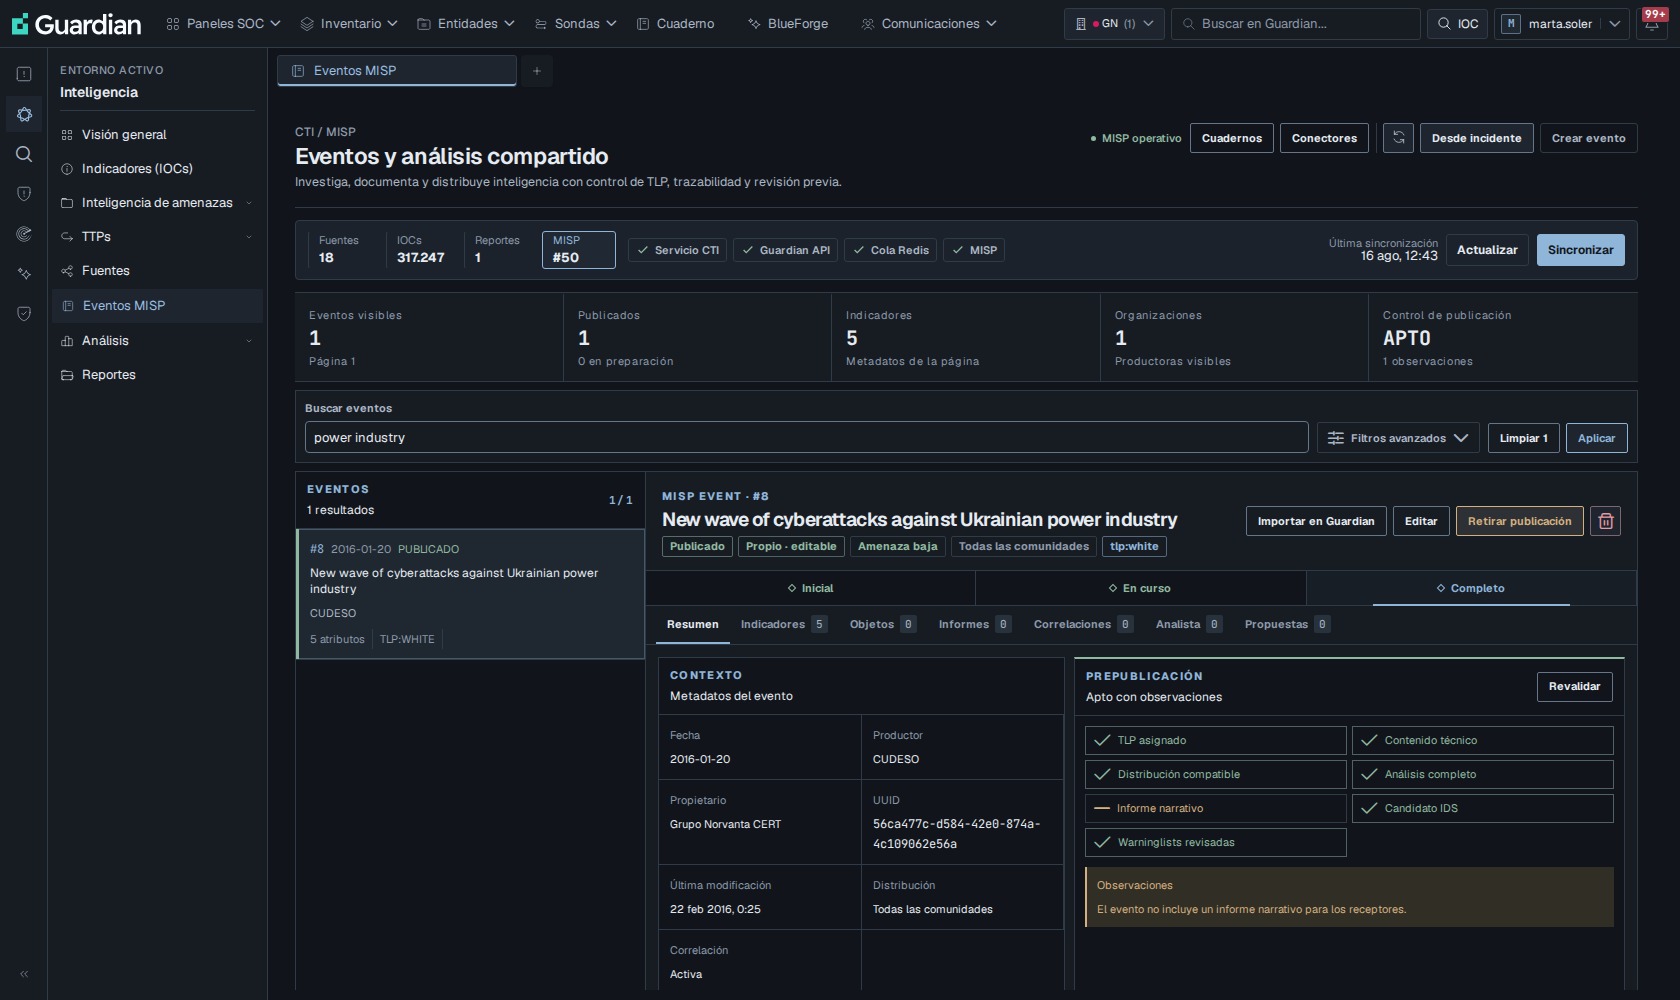 Ampliar captura
Inteligencia de amenazas integrada
MISP incorpora eventos e indicadores de amenazas al análisis del SOC. La selección de fuentes, la clasificación y los controles de distribución permiten evaluar su relevancia y mantener la trazabilidad de la información.
Políticas de respuesta del SOC
La IA interviene en la detección, el análisis y la orquestación de tareas. Los procedimientos definen qué respuestas pueden ejecutarse automáticamente y cuáles requieren aprobación del analista, con registro de las actuaciones y criterios adaptados a la criticidad de cada activo.
Ver el recorrido por GuardianIncidente → evidencias → inteligencia · demostración sin audio
Grabación de navegación por la plataforma. Los datos pertenecen al entorno de demostración; no representan la operación de Meins.
Detecciones derivadas
de la auditoría
y la superficie de ataque.
Los hallazgos se traducen en reglas y procedimientos para identificar comportamientos asociados a ciberataques, intentos de explotación de vulnerabilidades y cambios no autorizados. Cada detección se vincula al riesgo que debe vigilar y a las evidencias necesarias para investigarlo.
Cambios en cuentas, grupos y permisos que requieren comprobar su autorización y su efecto sobre el acceso a los sistemas.
Señales de ejecución sospechosa y comunicaciones anómalas, relacionadas con la exposición y la función del activo.
Revisión de vulnerabilidades y del estado de los controles para ajustar las detecciones y priorizar las correcciones.
Análisis de un cambio
de privilegios
- 01Observar el evento
Una regla detecta un cambio relevante en cuentas o grupos con privilegios.
Eventos del sistema · Guardian for Endpoint - 02Contrastar el estado
Las consultas ayudan a comprobar administradores locales, cuentas y configuración.
Comprobación del equipo · osquery - 03Evaluar y aplicar el procedimiento
Guardian relaciona las evidencias y aplica el flujo de respuesta definido. El equipo revisa la autorización del cambio y las actuaciones registradas.
Operación del SOC · Guardian
Ilustra el uso combinado de las capacidades. No describe un incidente real de Meins.
Formación del SOC
y gobierno de la ciberseguridad.
La formación cubre la operación de Guardian y de las herramientas integradas. El plan de gobierno define responsabilidades, políticas y procedimientos para mantener los controles y preparar las evaluaciones de ENS e ISO 27001.
Plan de Gobierno
de la Seguridad
de la Información
PGSI
Manual de
operación SOC
Formación técnica del equipo SOC
Formación en triaje, investigación, detección de red y endpoint, consultas de estado, gestión de vulnerabilidades y análisis forense. Los manuales cubren el uso diario y la creación de nuevas reglas y consultas.
Gobierno de la seguridad y preparación de auditorías
Un plan que define responsabilidades, gestión de riesgos, políticas de acceso, respuesta a incidentes, continuidad y seguimiento. La documentación y los procedimientos aportan una base para preparar las evaluaciones de ENS categoría MEDIA e ISO 27001.
Preparación técnica y documental para la certificación

Resultados del proyecto
Arquitectura IT/OT y prioridades de bastionado definidas a partir de la evaluación técnica.
Guardian desplegado para la detección, la investigación y la automatización de la operación del SOC.
Reglas y procedimientos de análisis vinculados a la superficie de ataque y a los sistemas de Meins.
Equipo formado y documentación de gobierno para la operación y la preparación de ENS e ISO 27001.
Ciberseguridad
para entornos IT/OT.
Evaluación de seguridad, diseño de arquitectura, despliegue del SOC y formación del equipo. Cuéntanos las necesidades de tu organización.
Hablar con LoberaInformación e imágenes corporativas: Meins · Subestaciones compactas. Capturas de Guardian: entorno de demostración de Lobera.