GUARDIAN
La plataforma para habilitar el AI-SOC.
The operating system for security™
OPERACIÓN DEL AI-SOC
AI-SOC
AI-Enabled Security Operations Center
01
DETECCIÓN
SIEM nativo, análisis de endpoints y tráfico de red y correlación de señales para detectar ataques. Capacidades SOAR y agentes de IA para orquestar la respuesta y automatizar acciones.
02
INVESTIGACIÓN
Threat hunting e investigación de incidentes asistidos por IA. Los agentes consultan la telemetría, relacionan eventos y evidencias y apoyan el análisis de la actividad del atacante.
03
INTELIGENCIA
Investigación en profundidad de amenazas, actores y campañas. Fusión de fuentes propias y externas, análisis de relaciones y compartición de inteligencia en red para anticipar amenazas y orientar la defensa.
CÓMO FUNCIONA
Capacidades
Seis capacidades integradas. Un solo sistema operativo.
IA con capacidad de respuesta autónoma
Despliegue on-premise. Sin dependencias cloud. Correlación de señales en <10 segundos.
Sensores físicos integrados
Cámaras IP, micrófonos, sensores ambientales, detección de movimiento y señales RF. Todo correlacionado en el mismo motor. Sin silos, sin paneles separados.
Monitoreo digital avanzado
Análisis de red, identificación de dispositivos, detección de malware, sniffing y señales anómalas. Perímetro IT vigilado 24/7.
SIEM nativo con IA
Motor propio de correlación de eventos. Análisis predictivo y respuesta basada en playbooks. Cada evento entra en un flujo automatizado.
Playbooks de respuesta
Flujos automáticos ante incidentes físicos, digitales o híbridos. Cada acción registrada con trazabilidad completa.
Interfaces por rol
Operadores, supervisores, técnicos, CSO/CISO: cada perfil ve exactamente lo que necesita.
Integración y migración
Guardian incorpora capacidades propias de SIEM, SOAR, EDR y NDR. Facilitamos la migración desde Splunk y plataformas similares, y la integración con EDR/NDR existentes, sistemas OT y soluciones open source. La transición a nuestra tecnología puede realizarse de forma gradual.
Defensa de sistemas
conectados.
Ciberseguridad para UAVs, UGVs, maquinaria industrial, dispositivos IoT e infraestructuras de telecomunicaciones.
Drones/ Ejemplo de aplicación
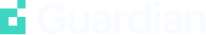
Protección desde el sistema embarcado.
Supervisión de procesos, servicios y actividad del sistema que ejecuta la IA a bordo.
Protección del cómputo embarcado, los servicios expuestos y las conexiones del dron.
Telemetría del dispositivo y de la red para detectar amenazas, investigar incidentes y coordinar la respuesta desde Guardian.
Telemetría del sistema
Agentes para arquitecturas x86, x86-64, ARMv7 y ARM64, según el sistema operativo. Detección de actividad sospechosa, investigación de incidentes y ejecución de acciones de respuesta.
Supervisión del tráfico
Sondas de red y reglas específicas para analizar comunicaciones y detectar ataques contra dispositivos, sistemas OT e infraestructura de telecomunicaciones, incluidos equipos que no admiten un agente.
On-premise.
Air-gapped ready.
Control total.
TECNOLOGÍA DUAL
En entornos críticos
Logística, ingeniería civil, energía, defensa, datacenter, infraestructuras críticas.
01
ÁMBITO CIVIL
Continuidad operativa y cumplimiento.
Protección de infraestructuras OT/IT, cumplimiento ENS y NIS2, seguridad perimetral de datacenters, continuidad operativa y eficiencia energética.
02
ÁMBITO DE DEFENSA
Entornos clasificados y restringidos.
Entornos clasificados y air-gapped, amenazas híbridas, instalaciones con acceso restringido.
IMPLANTACIÓN
De cero a operativo
El equipo de ingeniería de Lobera despliega Guardian para cubrir la defensa integral de un perímetro digital. Aplicamos un proceso probado y ágil de evaluación, despliegue, validación y formación que puede culminar en la puesta en marcha de un AI-SOC completo.
Alcance y preparación.
El equipo de ingeniería de Lobera evalúa el perímetro digital, los activos IT/OT, la exposición y la telemetría disponible. Define la arquitectura de defensa, las prioridades de detección, las integraciones y los procedimientos del SOC.
Despliegue de infraestructura.
Despliegue de Guardian y sus sondas en la infraestructura acordada. Instalación de agentes donde el entorno lo permite e integración de telemetría de red, identidad, aplicaciones y sensores. Segmentación de red y establecimiento de comunicaciones cifradas.
Puesta en marcha del AI-SOC.
Configuración de SIEM, SOAR, agentes de IA, reglas de detección y procedimientos de threat hunting y respuesta. Validación mediante casos de uso del entorno, definición de roles y escalados y formación del equipo que operará el SOC.
Operación y soporte.
Acompañamiento técnico del equipo de Lobera, soporte y actualización de detecciones, inteligencia y procedimientos de respuesta. Revisión de incidentes y cobertura, formación continua y adaptación a nuevos activos y amenazas según el alcance de operación acordado.
TRAZABILIDAD Y EVIDENCIA LEGAL
Registro inmutable
Mantiene un registro WORM de toda la actividad.
Auditoría WORM
Registro inalterable de cada acción: operadores, playbooks, alertas y cierres de incidentes.
Firma de informes
Turnos, incidentes, rondas y grabaciones firmadas digitalmente en el momento de generación.
Paquetes forenses
Evidencias exportables con índice firmado para entrega a FCSE o procesos judiciales.
Portal de cliente
Acceso restringido por rol para clientes, auditores o cuerpos de seguridad con visibilidad parcial controlada.
Solicita una sesión técnica
Cada despliegue parte de una evaluación del entorno operativo. Nuestro equipo de ingeniería está disponible para una primera sesión.
AI-SOC ATALIX
Guardian como plataforma de operación del SOC de Undanet.
Ver caso de éxito ↗