Únete al equipo de Lobera

Consulta nuestra Política de Privacidad sobre el tratamiento de esta información.

Contacta con el equipo de Lobera

Consulta nuestra Política de Privacidad sobre el tratamiento de esta información.

Guerra fría Portada
Lobera · Inteligencia de amenazas · Informe 01/2026 TLP:CLEAR · Corte: 2 nov 2026
En curso · Sabotaje híbrido en la cadena de frío europea

Guerrafría

La noche del 11 al 12 de octubre, unos atacantes alteraron a distancia la refrigeración de cientos de supermercados franceses. El 2 de noviembre ocurrió lo mismo en Bélgica, Luxemburgo, Países Bajos, Suecia, Finlandia, Estonia e Irlanda. Nadie lo ha reivindicado. Los indicios apuntan a Rusia. Este informe reconstruye la campaña, su contexto y la exposición que persiste en Europa, también en España.

Empezar
El hechoRefrigeración saboteada en 8 países europeos
La autoríaSin reivindicar · Lobera: probable operación alineada con Rusia
La exposición6.529 interfaces StoreView visibles · 136 en España
El métodoObservación pasiva con Centinela, sin acceder a ningún equipo
BLUF · Bottom line up front

Lo esencial en un minuto

Las conclusiones del informe, antes de los detalles. Cada afirmación se desarrolla y se documenta más abajo.

Evaluación de Lobera Operación híbrida alineada con Rusia: probable Confianza moderada · Sin atribución oficial a 2 de noviembre de 2026
  1. Qué ha pasado. Atacantes manipularon a distancia la refrigeración de supermercados franceses la noche del 11 al 12 de octubre: unas 700 tiendas, según el Gobierno. El 2 de noviembre, el ataque reapareció en siete países, de Irlanda a Finlandia. EE. UU. investiga fallos similares en comisariatos militares desde agosto.
  2. Quién. Nadie lo ha reivindicado ni ha pedido rescate. El patrón de los ataques (objetivo civil, coste bajo, impacto psicológico alto y coordinación entre países) coincide con la campaña híbrida que la Unión Europea atribuye a Rusia y con precedentes de grupos vinculados al GRU contra instalaciones de agua y alimentación.
  3. Por qué funciona. Según la agencia francesa de ciberseguridad, se explotaron «defectos de seguridad elemental». La refrigeración comercial se conecta a Internet por motivos sanitarios, energéticos y de mantenimiento, y muchas instalaciones conservan equipos sin soporte, accesos remotos abiertos y contraseñas débiles.
  4. Lo que vemos. Con Centinela, nuestra plataforma de inteligencia, contabilizamos 6.529 interfaces de gestión StoreView indexadas en Internet: una de cada cuatro en Francia y 136 en España.
  5. Lo que viene. Prevemos nuevas oleadas, ataques contra otros fabricantes y sectores (farmacia, logística, agua) y acciones coordinadas con otras crisis. La IA reduce el coste de localizar equipos vulnerables.
  6. Qué hacer hoy. Sacar los controladores de Internet, cerrar los accesos de terceros, cambiar credenciales, vigilar consignas y alarmas por un canal independiente y ensayar la respuesta con el frigorista.
Capítulo 01 · Francia · 11–12 de octubre−18 °C → +50 °C

La noche del 11 de octubre

Entre la noche del domingo 11 y la mañana del lunes 12 de octubre, cientos de supermercados franceses perdieron el control de su refrigeración. Los atacantes actuaron a distancia, sobre los controladores que gobiernan el frío.

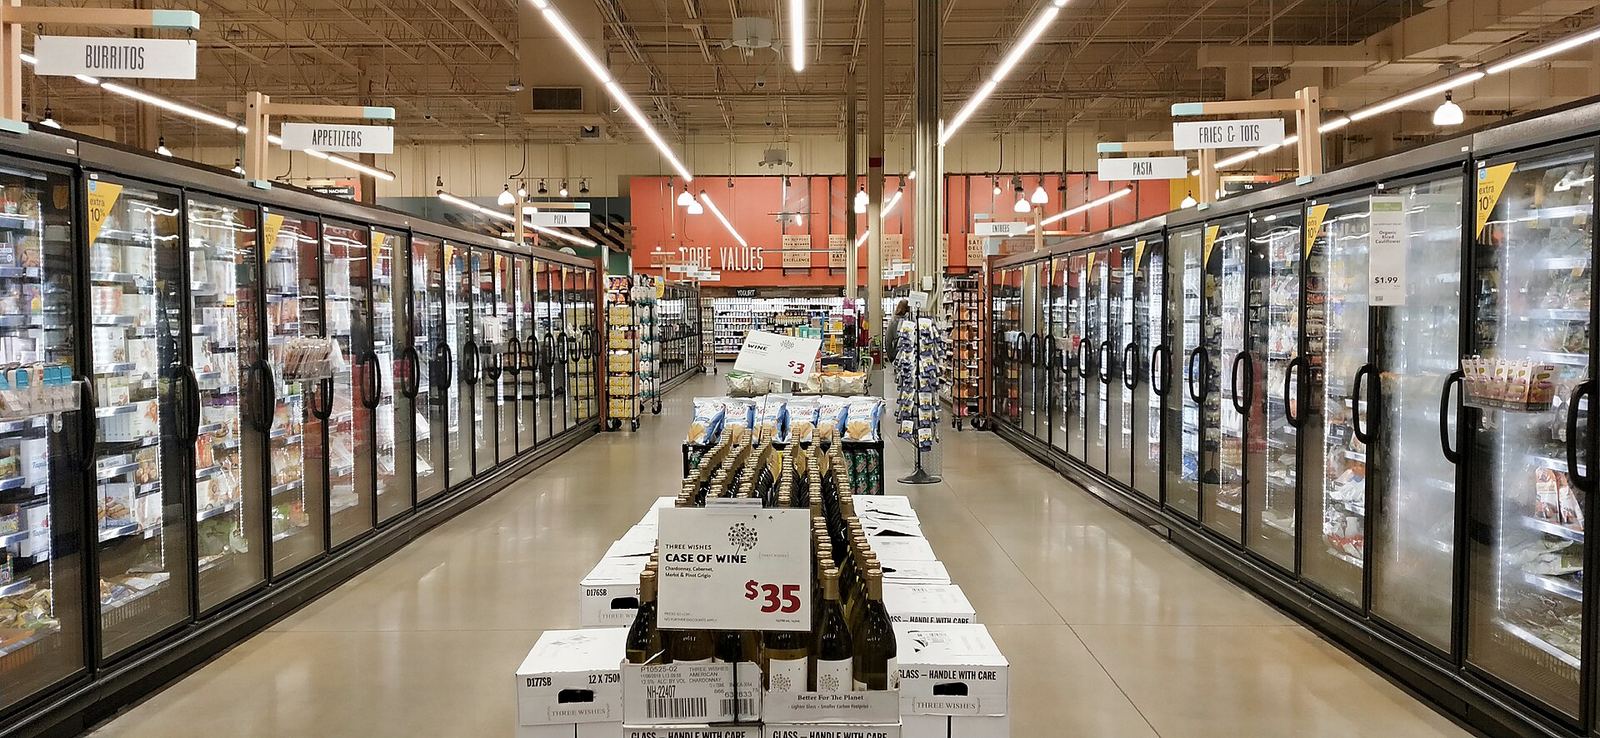
Pasillo de un supermercado con vitrinas congeladoras de puertas de cristal a ambos lados.
Pasillo de congelados de un supermercado. Imagen ilustrativa: no corresponde a ningún establecimiento afectado.Foto: AG20044018 · Wikimedia Commons · CC BY-SA 4.0 · Tratamiento de color: Lobera

El lunes 12 de octubre, el repartidor que abrió el almacén de un Intermarché en Gradignan, a las afueras de Burdeos, lo encontró inundado: los rociadores contra incendios se habían activado durante la noche. Su propietario, Charles Dezon, calculó la pérdida en 21.000 euros de mercancía, a precio de compra.1 Esa misma noche, cientos de supermercados de toda Francia habían sufrido un ataque contra sus sistemas de refrigeración.

Reuters informó de neveras y congeladores calentados a distancia en todo el país, con temperaturas de hasta 50 °C, incendios y alimentos echados a perder. En unas 150 tiendas de Intermarché, los equipos pasaron seis horas calentándose, hasta alcanzar los 50 °C. Carrefour contabilizó 80 supermercados afectados y Monoprix, el 5 % de su red. La fiscalía de París abrió una investigación por un ataque «a gran escala».2

Al día siguiente, el ministro de Economía, Roland Lescure, dio ante la Asamblea Nacional la primera cifra oficial: unos 700 supermercados de los cerca de 10.000 del país. Afirmó que el ataque afectaba «al corazón de nuestra seguridad alimentaria».3

Fig. 01Uno de cada catorce supermercados

Cada cuadrado equivale a diez supermercados franceses. En rojo, los afectados según la estimación del Gobierno.

≈700

supermercados afectados de unos 10.000, según el ministro de Economía el 13 de octubre.3

≈10 tiendas afectadas≈10 tiendas
Hecho atribuido

Estimación oficial, no recuento técnico. La posición de los cuadrados rojos es ilustrativa.

Cómo se calienta un congelador a distancia

Un supermercado no regula sus vitrinas una a una. Lo hace con un controlador central que reúne las temperaturas, las alarmas y los horarios de decenas de equipos, y que el técnico de mantenimiento puede manejar a distancia. El gráfico siguiente es una recreación conceptual: no reproduce datos de ningún establecimiento y sirve para explicar el mecanismo.

Fig. 02Anatomía de una noche
Recreación conceptual de una noche de ataque en un congelador de supermercado Curva ilustrativa. Entre las 20:00 y las 02:00 la temperatura del aire se mantiene cerca de −18 °C, con un desescarche programado hacia las 23:00 que la sube unos minutos y vuelve. Desde las 02:00, un desescarche forzado mantiene encendida la resistencia del evaporador: la temperatura del aire sube, cruza el límite de tolerancia de −15 °C y la sonda llega a unos 50 °C antes de la apertura. El producto, con más masa, se calienta más despacio. No reproduce mediciones de ningún establecimiento. VENTANA SIN PERSONAL · ILUSTRATIVA 20:0022:0000:0002:0004:0006:0008:00−20 °C−10 °C0 °C+10 °C+20 °C+30 °C+40 °C+50 °C −18 °C · CONSIGNA DE CONGELADOS −15 °C · LÍMITE DE TOLERANCIA 22:00 · CIERREEl frío sigue trabajando 23:00 · DESESCARCHEResistencia unos minutos y corta 02:00 · DESESCARCHE FORZADOLa resistencia ya no se apaga CRUZA −15 °CEl producto deja de ser vendible +50 °CAire junto al evaporador 09:00 AL CONTENEDOR
Recreación conceptual

Curva ilustrativa del aire de un congelador. Horas y valores orientativos; el máximo recoge las temperaturas reportadas en Francia.

22:00 · Cierre

Tienda cerrada, frío en marcha

Con la tienda cerrada, el congelador mantiene el aire en torno a −18 °C. Lo gobierna un controlador que vigila temperaturas, alarmas y horarios.

23:00 · Desescarche

La máquina también calienta

Varias veces al día, una resistencia junto al evaporador se enciende para derretir la escarcha. La temperatura sube unos minutos y una sonda corta el ciclo. Es el calor que el congelador lleva dentro.

02:00 · Desescarche forzado

El calor no se apaga

Con acceso al controlador, el desescarche se fuerza y se amplían los límites que deberían detenerlo. Según Le Monde, los ciclos pasaron de una a ocho horas para retrasar las alarmas.4 BFM TV describió desescarches forzados a distancia en numerosas tiendas.5 La resistencia sigue calentando.

Fuera de norma

Más allá del margen legal

La normativa europea exige −18 °C y solo admite subidas breves de hasta 3 °C en transporte y vitrinas.6 Superado ese margen, decide el responsable de seguridad alimentaria, que normalmente ordena retirar el producto.

Madrugada

+50 °C en la sonda de aire

Intermarché describió unas 150 tiendas con seis horas de calentamiento.2 Esos 50 °C son la lectura del aire junto al evaporador; el producto se calienta más despacio, pero ya no es vendible. Algunos equipos llegaron a arder: en Gradignan, los rociadores inundaron el almacén.1

09:00 · Recuperación

Días para volver a la normalidad

El equipo vuelve a enfriar en minutos. Recuperar la tienda lleva días: revisar cada instalación, retirar el producto, documentar las pérdidas y reponer.

El calor ya estaba dentro de la máquina

Un congelador de supermercado no solo enfría. Cada pocas horas, una resistencia eléctrica junto al evaporador se enciende para derretir la escarcha que se forma sobre el serpentín. Es el ciclo de desescarche, parte del funcionamiento normal de cualquier vitrina de frío. Dura unos minutos y lo corta una sonda cuando el serpentín alcanza la temperatura fijada —de fábrica, unos 10 °C en los controladores de estas marcas—, con un temporizador de seguridad por detrás.7

La campaña de octubre se apoyó en ese calor que la máquina ya lleva dentro. Thierry Cotillard, presidente de Intermarché, describió ante BFM TV cómo los atacantes lograron «poner en desescarche todos nuestros muebles de frío y subirlos hasta los 50 °C».5 Según Le Monde, los ciclos de desescarche se alargaron de una hora a ocho para retrasar las alarmas.4 La asociación belga del sector, Sabcobel, describió el mismo patrón un mes después: evaporadores forzados a desescarche desde controladores accesibles por Internet.8 Con las protecciones del controlador ampliadas, la resistencia siguió calentando durante horas en lugar de minutos.

Los 50 °C que recogieron varios países son la lectura de la sonda de aire, pegada al evaporador, que es donde está la resistencia. El producto, con mucha más masa, se calienta despacio y no llega a esa temperatura. Tampoco hace falta: la cadena de frío se rompe al cruzar los −15 °C, y a partir de ahí el responsable de seguridad alimentaria retira la mercancía. Subir la temperatura de consigna, por sí sola, no habría calentado nada: solo apaga el compresor y deja que el mueble derive hacia la temperatura de la tienda. El daño vino del circuito de desescarche.

Fig. 03Qué separa un desescarche de un incendio

Un desescarche normal está acotado por cuatro ajustes del controlador. La campaña amplió esos márgenes hasta que la resistencia dejó de pararse.

Sonda de corte

Detiene el calor cuando el serpentín llega a unos 10 °C.

Elevada: el corte no salta y la resistencia continúa.

Duración máxima

Un tope de seguridad corta el desescarche en minutos.

Alargada de una hora a ocho, según Le Monde.

Alarmas

Avisan al mantenedor en cuanto la temperatura se dispara.

Retrasadas: el aviso no llega a tiempo de noche.

Consigna

Fija el frío en −18 °C, con un tope de fábrica.

Aunque se suba al máximo, apaga el frío; no calienta.

Reconstrucción conceptual

Basada en el funcionamiento documentado de estos controladores y en lo descrito por fabricantes, agencias y prensa.7 9 Los valores de fábrica varían según el modelo; no publicamos parámetros ni procedimientos para reproducir el ataque.

El aviso oficial llegó el mismo día 12. CERT-FR, el equipo de respuesta de la agencia francesa de ciberseguridad (ANSSI), publicó una alerta que amplió el 13 y el 16 de octubre. Informaba de «numerosos compromisos» en controladores Danfoss de las series AK-SM y AK-SC y en sistemas Copeland y Dixell XWEB. Pedía retirar esas interfaces de Internet, recuperar el acceso solo mediante una VPN segura, cambiar las contraseñas de fábrica y revisar los horarios de desescarche.10

La lista de equipos señala el elemento común entre las víctimas: cadenas distintas y varias marcas de controlador, todas con interfaces de gestión accesibles desde Internet.

Fig. 04Las pérdidas, tienda a tienda

Pérdidas declaradas por establecimientos afectados. Todavía no existe una cifra oficial consolidada.

  1. Intermarché, Gradignana precio de compra21.000 €
  2. Una tienda en Issy-les-Moulineaux≈55.000 €
  3. Una tienda en Étréchy≈60.000 €
  4. Proxy Delhaize, Hoepertingen (Bélgica)2 de noviembre≥60.000 €
  5. Un hipermercado (estimación de Coopérative U)por establecimiento180–200.000 €
  6. Dos tiendas en Haguenauentre las dos270.000 €
Decenas de millonesde euros en un solo día, solo en la red de Intermarché, según su consejero delegado, Thierry Cotillard.5Sin seguroIntermarché sostiene que las aseguradoras no cubren este tipo de incidente.11
Hecho atribuido

Cifras declaradas por propietarios y directivos a la prensa francesa y belga.1 11 12 El total de Intermarché procede de su consejero delegado en BFM TV.

Es una llamada de atención para todos.

Roland Lescure, ministro de Economía de Francia, ante la Asamblea Nacional, 13 de octubre de 2026.3
Capítulo 02 · Agosto–noviembre de 20268 países europeos + EE. UU.

Siete países en una madrugada

Antes de Francia hubo fallos sospechosos en bases militares de Estados Unidos. El 2 de noviembre, los ataques se repitieron en Bélgica, Luxemburgo, Países Bajos, Suecia, Finlandia, Estonia e Irlanda.

Mapa de los incidentes: comisariatos de EE. UU. en agosto; Francia el 11 y 12 de octubre; Bélgica, Luxemburgo, Países Bajos, Suecia, Finlandia, Estonia e Irlanda el 2 de noviembre; países con exposición similar.United KingdomSwitzerlandSwedenSpainRomaniaPortugalPolandNorwayNetherlandsLuxembourgItalyIrelandGermanyFranceFinlandEstoniaDenmarkBelgiumESPAÑA ?PORTUGAL ?POLONIA ?ALEMANIA ?GRADIGNANFRANCIA≈700 TIENDAS (EST.)BÉLGICA≈75 PUNTOSLUXEMBURGOPAÍSES BAJOS · ≥17SUECIAICA · COOPFINLANDIAKESKOESTONIASELVERIRLANDA13 SUPERVALU
EE. UU. · Agosto
≥6 comisariatos militares · posible ciberataque, en investigación
Finales de agosto · Estados Unidos

Bases militares

Fallan los congeladores de al menos seis comisariatos, los supermercados de las bases militares. En Fort Huachuca (Arizona), uno «entró en modo desescarche» el 26 de agosto. El 29 de octubre, Reuters reveló que el Pentágono lo investiga como un posible ciberataque, en contacto con la policía francesa.13 14

11–12 de octubre · Francia

Unos 700 supermercados

Es la estimación del Gobierno. La fiscalía de París abre una investigación y CERT-FR publica su alerta en menos de 24 horas.3 10

12–16 de octubre · Segunda noche

Más marcas afectadas

Una segunda noche alcanza tiendas con controladores Dixell, y CERT-FR añade equipos a su alerta.10 15 Un analista de la empresa Sekoia dijo a Reuters que España, Portugal, Polonia, Alemania y Bélgica también estaban afectadas. Ninguna autoridad nacional lo ha confirmado.2

2 de noviembre, hacia las 02:00

Siete países

Más de un centenar de establecimientos.16 Unos 75 en Bélgica, de Delhaize a carnicerías.17 Delhaize en Luxemburgo; al menos 17 negocios en Países Bajos;12 ICA y Coop en Suecia;18 Kesko en Finlandia;19 Selver en Estonia;20 13 SuperValu en Irlanda.21

Exposición

Países con equipos similares a la vista

En trazo discontinuo, países donde Lobera observa la misma familia de interfaces de gestión expuestas a Internet. España está entre ellos. Los datos, en el capítulo 08.

Estonia2 nov

La última tienda sin renovar

Según la cadena Selver, su único establecimiento afectado era el último que aún no tenía el sistema nuevo. La empresa de mantenimiento vio cómo alguien ponía un controlador Danfoss antiguo a 50 °C e intervino en diez minutos. Su director afirmó que «la firma es la misma» que en otros clientes atacados.20

Hecho atribuido · ERR
Bélgica2 nov

Desescarche forzado

La asociación del sector del frío, Sabcobel, describió el mismo mecanismo que en Francia: evaporadores forzados a desescarche y controladores accesibles desde Internet. Según Sabcobel, la reparación exige cambios físicos en las instalaciones. La fiscalía federal investiga.8

Hecho atribuido · VRT
Irlanda2 nov

Retirada preventiva

Musgrave detectó problemas en 13 de sus 223 tiendas SuperValu, todas con un modelo concreto de refrigeración, y retiró refrigerados y congelados. Por la tarde dio el incidente por resuelto.21

Hecho atribuido · RTÉ

Tres elementos indican una campaña organizada. Los incidentes fueron simultáneos, de madrugada, en cadenas y países distintos. Afectaron a la misma tecnología: los tipos de controlador se repiten en los avisos oficiales y en los relatos de los técnicos. Y nadie los ha reivindicado ni ha pedido un rescate.

La Comisión Europea los trata como ataques deliberados. El comisario de Agricultura, Christophe Hansen, habló el 2 de noviembre de «un intento deliberado de perturbar nuestra cadena de suministro alimentario».22

La rapidez de la detección determinó el daño. En Estonia, la empresa de mantenimiento corrigió la temperatura en diez minutos; en Francia, muchos equipos pasaron horas a 50 °C. La diferencia dependió de quién recibía las alarmas, cuánto tardaba en actuar y si existía un procedimiento ensayado (capítulo 11).

La conversión de la comida en arma se ha hecho realidad.

Christophe Hansen, comisario europeo de Agricultura, 13 de octubre de 2026.22
Capítulo 03 · Guerra híbrida · 2024–202633 episodios documentados

La sombra de la guerra híbrida

Entre 2024 y 2026, gobiernos y tribunales europeos han atribuido a Rusia sabotajes, incendios y ciberataques contra infraestructuras civiles. Los ataques a la refrigeración encajan en ese patrón.

La Unión Europea lleva años describiendo este tipo de actividad. En julio de 2025 condenó las «campañas híbridas persistentes» de Rusia, que incluyen sabotajes, perturbación de infraestructuras críticas, ataques físicos, operaciones informáticas y manipulación informativa, y las relacionó con el apoyo europeo a Ucrania.23 El director del servicio de inteligencia británico MI5 afirmó en 2024 que el GRU, la inteligencia militar rusa, mantiene «una misión sostenida para generar caos en las calles británicas y europeas».24 En octubre de 2026 añadió que Rusia está intensificando de nuevo esa actividad.25

La guerra híbrida se desarrolla en un continuo. En un extremo están la desinformación y la injerencia política; en el otro, el sabotaje físico de infraestructuras. Las acciones se mantienen por debajo del umbral de un ataque armado, el que obligaría a una respuesta militar, y cada una por separado es limitada y difícil de atribuir. Según el servicio de inteligencia interior alemán, su objetivo es «sembrar inseguridad y propagar miedo».26

Fig. 05El continuo híbrido

Tipos de acción ordenados por intensidad, con ejemplos documentados en Europa y Norteamérica. Los ataques a la cadena de frío se sitúan en la franja de ciberataques con efectos físicos.

Desinformación e injerenciaOpinión pública
  • Primera vuelta presidencial anulada en Rumanía por injerenciaRumanía · 2024
  • Campañas de desinformación antes de las elecciones alemanasAlemania · 2025
Espionaje e intrusionesRedes informáticas
  • Intrusión en la red ofimática del control aéreo alemán (APT28)Alemania · 2024
Ataques a servicios digitalesDisponibilidad
  • Ataques de denegación de servicio durante las elecciones locales danesasDinamarca · 2025
Ciberataques con efectos físicosAgua, energía, alimentos
  • Depósitos de agua desbordadosTexas · 2024
  • Planta cárnica: carne perdida y fuga de amoniacoLos Ángeles · 2024
  • Potabilizadora y presaDinamarca y Noruega · 2024–2025
  • Más de 30 instalaciones renovablesPolonia · 2025
  • Refrigeración de supermercadosEuropa y EE. UU. · 2026
Sabotaje físicoIncendios y explosivos
  • Incendios en Londres, Varsovia y Tallin2024–2026
  • Paquetes incendiarios en centros logísticosAlemania, Reino Unido, Polonia · 2024
  • Explosivo en la vía Varsovia–LublinPolonia · 2025
  • Dron explosivo contra un avión de cargaLeipzig · 2026
Ataque armadoUmbral de guerra abierta
  • Por encima de este umbral se activaría la defensa colectiva de la OTAN.
Hechos documentados

Clasificación de Lobera a partir de la lista de episodios de este capítulo y de las fuentes indicadas.27 28 29

El mapa siguiente reúne 33 episodios ocurridos entre 2024 y 2026, cada uno con su fuente pública. El color indica el tipo de acción y el relleno, el grado de atribución.

Mapa de incidentes de guerra híbrida en Europa entre 2024 y 2026, por categoría y estado de atribución, con los ataques a la cadena de frío de 2026.MOSCÚMar 2024 · Reino Unido · Leyton (Londres). Incendio de un almacén con material vinculado a Ucrania. Organizado por Wagner con intermediarios británicos; condenas en 2025.May 2024 · Polonia · Marywilska 44 (Varsovia). Incendio de un centro comercial: unas 1.400 tiendas destruidas. El primer ministro atribuye la orden a servicios rusos (may 2025).Jul 2024 · Alemania · Leipzig · Birmingham. Paquetes incendiarios prenden en centros logísticos de mensajería. Fiscalía lituana: red del GRU, 22 sospechosos.Ago 2024 · Alemania · Control aéreo DFS (Langen). Intrusión en la red ofimática del control de tráfico aéreo alemán. Gobierno alemán: GRU/APT28 (dic 2025).Dic 2024 · Dinamarca · Potabilizadora de Tureby (Køge). Tuberías reventadas y hogares sin agua. Inteligencia de Defensa danesa: Z-Pentest, con vínculos con el Estado ruso.Dic 2024 · Finlandia · Cable Estlink 2. Un petrolero de la flota en la sombra arrastra el ancla y daña el cable. Investigación judicial reabierta en 2026.Abr 2025 · Noruega · Presa de Bremanger. Una válvula queda abierta del todo durante unas cuatro horas. Servicio de seguridad noruego (PST): hackers prorrusos.Primavera 2025 · Suecia · Planta de calefacción (oeste). Ataque fallido contra una planta de calor urbano. Gobierno sueco: actor ligado a la inteligencia rusa (abr 2026).May–ago 2025 · Polonia · Central hidroeléctrica (Tczew). Un generador se detiene. Reivindicación de hacktivistas prorrusos.Ago 2025 · Bulgaria · Aproximación a Plovdiv. El avión de la presidenta de la Comisión pierde el GPS. Autoridades búlgaras apuntan a Rusia.Sep 2025 · Dinamarca · Aeropuerto de Copenhague. Drones cierran el aeropuerto durante horas; también Oslo. La primera ministra «no puede descartar» a Rusia.Oct 2025 · Alemania · Aeropuerto de Múnich. Dos cierres nocturnos por drones. Sin atribuir.Nov 2025 · Bélgica · Aeropuertos de Bruselas y Lieja. 81 vuelos cancelados por drones. Sin atribuir; el ministro de Defensa habla de «profesionales».Nov 2025 · Polonia · Línea Varsovia–Lublin (Mika). Explosivo en la vía por la que pasa la ayuda a Ucrania. El primer ministro: dos ucranianos al servicio de Rusia.Dic 2025 · Polonia · Más de 30 parques eólicos y solares. Ataque destructivo contra renovables y plantas de cogeneración; luz y calor se mantienen. Reino Unido y UE: Centro 16 del FSB (jul 2026).Dic 2025 · Finlandia · Cable Helsinki–Tallin. Las autoridades retienen el buque Fitburg. Sospecha.Hasta ene 2026 · Francia · Parque eólico. Un parque eólico se detiene durante horas. CERT-FR: la actividad estatal contra la energía podría vincularse a Rusia o Irán.Ago 2026 · Alemania · Aeropuerto de Leipzig/Halle. Un dron explosivo alcanza un An-124 ucraniano y no detona. Atribuido por el ministro del Interior (sep 2026).Ago 2026 · Estonia · Milrem Robotics (Tallin). Incendio en una empresa de defensa que suministra a Ucrania. Servicio de seguridad KAPO y Gobierno (sep 2026).Ago 2026 · Rumanía · Yacimiento Neptun Deep. Dron marítimo explosivo derribado cerca de un proyecto de gas. El presidente rumano culpa a Rusia.Sep 2026 · Polonia · Estación terrestre de Starlink. Incendio en una pasarela de satélites. Polonia culpa a Rusia (oct 2026).11–12 oct 2026 · Francia · Cientos de supermercados. Refrigeración manipulada a distancia; mercancía destruida. Sin atribuir. Investigan la fiscalía de París y ANSSI.2 nov 2026 · Bélgica · Delhaize, Colruyt. Congeladores elevados a unos 50 °C en decenas de tiendas. Sin atribuir, sin reivindicación.2 nov 2026 · Luxemburgo · Supermercados. Incidentes nocturnos en la refrigeración. Sin atribuir.2 nov 2026 · Países Bajos · Al menos 17 negocios. Tiendas pequeñas y carnicerías, según Danfoss. Sin atribuir.2 nov 2026 · Finlandia · Tiendas Kesko. Algunas tiendas pequeñas afectadas. Sin atribuir.2 nov 2026 · Suecia · ICA, Coop. Congeladores afectados durante la noche. Sin atribuir.2 nov 2026 · Estonia · Selver. Temperatura elevada a 50 °C; respuesta en minutos. Sin atribuir.2 nov 2026 · Irlanda · 13 tiendas SuperValu. Retirada preventiva de refrigerados y congelados. Sin atribuir.
Ciberataques contra infraestructura físicaSabotaje, incendios y explosivosDrones, GPS y cables submarinosCadena de frío · 2026
Atribuido por un Gobierno o un tribunalSospecha oficial o reivindicaciónSin atribuir
Al otro lado del Atlántico
  • Ene 2024 Muleshoe y Abernathy (Texas)Depósitos de agua desbordados tras manipular sus controles; el grupo difundió vídeos.
  • Nov 2024 Planta cárnica (Los Ángeles)Carne echada a perder y fuga de amoniaco tras manipular sus sistemas.
  • Oct 2025 Agua, petróleo y un silo de granoAlteran la presión del agua, un indicador de tanque y las condiciones de un silo.
  • Ago 2026 Comisariatos militaresFallos de congeladores en al menos seis tiendas de bases militares.
Cómo leer el mapa

Atribuciones oficiales y sospechas

Los círculos rellenos son episodios atribuidos por un gobierno o un tribunal; los huecos, sospechas oficiales o reivindicaciones; los discontinuos, casos sin atribuir. Los anillos marcan la distancia a Moscú.

Ciberataques con efectos físicos

Agua, presas, calefacción, energía

En Dinamarca reventaron las tuberías de una potabilizadora.29 En Noruega, la válvula de una presa quedó abierta durante cuatro horas. En Polonia, más de treinta instalaciones renovables sufrieron un ataque destructivo que el Reino Unido y la UE atribuyen al FSB.30

Sabotaje físico

Incendios, paquetes, vías

Incendios en Londres, Varsovia y Tallin; paquetes incendiarios en centros logísticos; un explosivo en la vía por la que viaja la ayuda a Ucrania. Varios autores materiales eran personas reclutadas para la ocasión.31 32

Drones, GPS y cables

Atribución difícil

Aeropuertos cerrados por drones, aviones sin señal GPS, cables submarinos dañados por anclas. En estos casos la atribución suele quedarse en sospecha, porque los medios empleados permiten negar la autoría con facilidad.

2026 · La cadena de frío

Sin autor atribuido

Los ataques a la refrigeración, en naranja, no tienen todavía autor oficial. Se concentran en países que ya figuran en el mapa por otros episodios de la campaña híbrida.

Fig. 06Los episodios, por fecha

Selección de Lobera a partir de fuentes públicas. No es un censo exhaustivo y no permite medir tendencias.

202420252026HOYEne 2024 · EE. UU. · Muleshoe y Abernathy (Texas)Mar 2024 · Reino Unido · Leyton (Londres)May 2024 · Polonia · Marywilska 44 (Varsovia)Jul 2024 · Alemania · Leipzig · BirminghamAgo 2024 · Alemania · Control aéreo DFS (Langen)Nov 2024 · EE. UU. · Planta cárnica (Los Ángeles)Dic 2024 · Dinamarca · Potabilizadora de Tureby (Køge)Dic 2024 · Finlandia · Cable Estlink 2Abr 2025 · Noruega · Presa de BremangerPrimavera 2025 · Suecia · Planta de calefacción (oeste)May–ago 2025 · Polonia · Central hidroeléctrica (Tczew)Ago 2025 · Bulgaria · Aproximación a PlovdivSep 2025 · Dinamarca · Aeropuerto de CopenhagueOct 2025 · Alemania · Aeropuerto de MúnichOct 2025 · Canadá · Agua, petróleo y un silo de granoNov 2025 · Bélgica · Aeropuertos de Bruselas y LiejaNov 2025 · Polonia · Línea Varsovia–Lublin (Mika)Dic 2025 · Finlandia · Cable Helsinki–TallinDic 2025 · Polonia · Más de 30 parques eólicos y solaresHasta ene 2026 · Francia · Parque eólicoAgo 2026 · Alemania · Aeropuerto de Leipzig/HalleAgo 2026 · EE. UU. · Comisariatos militaresAgo 2026 · Estonia · Milrem Robotics (Tallin)Ago 2026 · Rumanía · Yacimiento Neptun DeepSep 2026 · Polonia · Estación terrestre de Starlink11–12 oct 2026 · Francia · Cientos de supermercados2 nov 2026 · Bélgica · Delhaize, Colruyt2 nov 2026 · Estonia · Selver2 nov 2026 · Finlandia · Tiendas Kesko2 nov 2026 · Irlanda · 13 tiendas SuperValu2 nov 2026 · Luxemburgo · Supermercados2 nov 2026 · Países Bajos · Al menos 17 negocios2 nov 2026 · Suecia · ICA, Coop
Ver los 33 expedientes, con su fuente
  1. 2 nov 2026SueciaICA, CoopCongeladores afectados durante la noche.Sin atribuir. Fuente
  2. 2 nov 2026Países BajosAl menos 17 negociosTiendas pequeñas y carnicerías, según Danfoss.Sin atribuir. Fuente
  3. 2 nov 2026LuxemburgoSupermercadosIncidentes nocturnos en la refrigeración.Sin atribuir. Fuente
  4. 2 nov 2026Irlanda13 tiendas SuperValuRetirada preventiva de refrigerados y congelados.Sin atribuir. Fuente
  5. 2 nov 2026FinlandiaTiendas KeskoAlgunas tiendas pequeñas afectadas.Sin atribuir. Fuente
  6. 2 nov 2026EstoniaSelverTemperatura elevada a 50 °C; respuesta en minutos.Sin atribuir. Fuente
  7. 2 nov 2026BélgicaDelhaize, ColruytCongeladores elevados a unos 50 °C en decenas de tiendas.Sin atribuir, sin reivindicación. Fuente
  8. 11–12 oct 2026FranciaCientos de supermercadosRefrigeración manipulada a distancia; mercancía destruida.Sin atribuir. Investigan la fiscalía de París y ANSSI. Fuente
  9. Sep 2026PoloniaEstación terrestre de StarlinkIncendio en una pasarela de satélites.Polonia culpa a Rusia (oct 2026). Fuente
  10. Ago 2026RumaníaYacimiento Neptun DeepDron marítimo explosivo derribado cerca de un proyecto de gas.El presidente rumano culpa a Rusia. Fuente
  11. Ago 2026EstoniaMilrem Robotics (Tallin)Incendio en una empresa de defensa que suministra a Ucrania.Servicio de seguridad KAPO y Gobierno (sep 2026). Fuente
  12. Ago 2026EE. UU.Comisariatos militaresFallos de congeladores en al menos seis tiendas de bases militares.Investigado como posible ciberataque (Reuters, 29 oct). Fuente
  13. Ago 2026AlemaniaAeropuerto de Leipzig/HalleUn dron explosivo alcanza un An-124 ucraniano y no detona.Atribuido por el ministro del Interior (sep 2026). Fuente
  14. Hasta ene 2026FranciaParque eólicoUn parque eólico se detiene durante horas.CERT-FR: la actividad estatal contra la energía podría vincularse a Rusia o Irán. Fuente
  15. Dic 2025PoloniaMás de 30 parques eólicos y solaresAtaque destructivo contra renovables y plantas de cogeneración; luz y calor se mantienen.Reino Unido y UE: Centro 16 del FSB (jul 2026). Fuente
  16. Dic 2025FinlandiaCable Helsinki–TallinLas autoridades retienen el buque Fitburg.Sospecha. Fuente
  17. Nov 2025PoloniaLínea Varsovia–Lublin (Mika)Explosivo en la vía por la que pasa la ayuda a Ucrania.El primer ministro: dos ucranianos al servicio de Rusia. Fuente
  18. Nov 2025BélgicaAeropuertos de Bruselas y Lieja81 vuelos cancelados por drones.Sin atribuir; el ministro de Defensa habla de «profesionales». Fuente
  19. Oct 2025CanadáAgua, petróleo y un silo de granoAlteran la presión del agua, un indicador de tanque y las condiciones de un silo.Hacktivistas; el centro canadiense no nombra actor. Fuente
  20. Oct 2025AlemaniaAeropuerto de MúnichDos cierres nocturnos por drones.Sin atribuir. Fuente
  21. Sep 2025DinamarcaAeropuerto de CopenhagueDrones cierran el aeropuerto durante horas; también Oslo.La primera ministra «no puede descartar» a Rusia. Fuente
  22. Ago 2025BulgariaAproximación a PlovdivEl avión de la presidenta de la Comisión pierde el GPS.Autoridades búlgaras apuntan a Rusia. Fuente
  23. May–ago 2025PoloniaCentral hidroeléctrica (Tczew)Un generador se detiene.Reivindicación de hacktivistas prorrusos. Fuente
  24. Primavera 2025SueciaPlanta de calefacción (oeste)Ataque fallido contra una planta de calor urbano.Gobierno sueco: actor ligado a la inteligencia rusa (abr 2026). Fuente
  25. Abr 2025NoruegaPresa de BremangerUna válvula queda abierta del todo durante unas cuatro horas.Servicio de seguridad noruego (PST): hackers prorrusos. Fuente
  26. Dic 2024FinlandiaCable Estlink 2Un petrolero de la flota en la sombra arrastra el ancla y daña el cable.Investigación judicial reabierta en 2026. Fuente
  27. Dic 2024DinamarcaPotabilizadora de Tureby (Køge)Tuberías reventadas y hogares sin agua.Inteligencia de Defensa danesa: Z-Pentest, con vínculos con el Estado ruso. Fuente
  28. Nov 2024EE. UU.Planta cárnica (Los Ángeles)Carne echada a perder y fuga de amoniaco tras manipular sus sistemas.Acusación del Departamento de Justicia: CARR, «fundado y financiado» por el GRU. Fuente
  29. Ago 2024AlemaniaControl aéreo DFS (Langen)Intrusión en la red ofimática del control de tráfico aéreo alemán.Gobierno alemán: GRU/APT28 (dic 2025). Fuente
  30. Jul 2024AlemaniaLeipzig · BirminghamPaquetes incendiarios prenden en centros logísticos de mensajería.Fiscalía lituana: red del GRU, 22 sospechosos. Fuente
  31. May 2024PoloniaMarywilska 44 (Varsovia)Incendio de un centro comercial: unas 1.400 tiendas destruidas.El primer ministro atribuye la orden a servicios rusos (may 2025). Fuente
  32. Mar 2024Reino UnidoLeyton (Londres)Incendio de un almacén con material vinculado a Ucrania.Organizado por Wagner con intermediarios británicos; condenas en 2025. Fuente
  33. Ene 2024EE. UU.Muleshoe y Abernathy (Texas)Depósitos de agua desbordados tras manipular sus controles; el grupo difundió vídeos.Tesoro de EE. UU. sanciona a dos miembros de CARR (jul 2024). Fuente

El régimen [ruso] utiliza un sabotaje que roza el terrorismo de Estado para sembrar miedo en Europa.

Servicio General de Inteligencia y Seguridad de los Países Bajos (AIVD), informe anual.37
Capítulo 04 · AtribuciónEvaluación Lobera

¿Quién está detrás?

Nadie ha reivindicado los ataques y ningún gobierno ha señalado a un responsable. Analizamos las hipótesis con la evidencia pública disponible.

Tres semanas después del primer ataque, la autoría sigue sin aclararse en público. Nadie lo ha reivindicado ni ha pedido un rescate, y según Reuters los investigadores están «desconcertados».38 El 2 de noviembre, la portavoz del centro belga de ciberseguridad declaró que no se sabe quién está detrás «y puede que nunca se determine».22 El Kremlin niega de forma sistemática cualquier implicación en sabotajes en Europa.

Atribuir un ciberataque es un proceso lento. Exige reconstruir accesos, infraestructura y herramientas, y a menudo intercambiar inteligencia entre países: Dinamarca tardó un año en atribuir el ataque contra una de sus potabilizadoras.29 Mientras tanto, las empresas necesitan decidir cómo protegerse. El análisis de inteligencia permite ordenar las hipótesis con la evidencia disponible antes de que llegue una atribución oficial.

Cinco hipótesis, diez evidencias

Hemos aplicado el análisis de hipótesis en competencia, una técnica habitual en inteligencia. Cada evidencia se contrasta con todas las hipótesis y se valora si es coherente o incoherente con cada una. La hipótesis más sólida es la que acumula menos incoherencias, porque una evidencia contraria pesa más que varias favorables.

Fig. 07Análisis de hipótesis en competencia

Cada celda indica la coherencia de una evidencia con una hipótesis. La fila final suma solo las incoherencias.

Análisis de hipótesis en competencia. Filas: evidencias. Columnas: hipótesis.
Evidencia ↓ · Hipótesis →H1Operación del Estado ruso, directa o a través de intermediariosH2Hacktivistas prorrusos actuando por su cuentaH3Irán o actores afinesH4Delincuencia con ánimo de lucro o vandalismoH5Fallo técnico o accidente
Cientos de tiendas y varias marcas de controlador alteradas en una noche++++−−
Repetición coordinada el 2 de noviembre en siete países++++0−−
Nadie lo reivindica en tres semanas+−−−−+
Ningún rescate ni intento de extorsión+++−−0
Objetivo civil, barato y de alto impacto psicológico: la comida++++−0
Geografía europea que coincide con la campaña híbrida rusa documentada+++−0−
También fallan comisariatos de bases militares de EE. UU.+0++−0
Precedente: un grupo «fundado y financiado» por el GRU ya manipuló una planta cárnica (2024)+++000
Técnica sencilla: exposición a Internet y contraseñas débiles0+++0
Momento: Europa en plena ola de protestas, tras las sanciones de julio a redes cibernéticas rusas++000
Puntuación de incoherencia (cuanto más cerca de 0, mejor resiste la hipótesis)0-2-2-5-5
++Muy coherente+Coherente0Neutral−Incoherente−−Muy incoherente
Evaluación Lobera

Valoraciones de Lobera sobre fuentes abiertas a 2 de noviembre de 2026. Es un método de razonamiento estructurado; nueva evidencia puede cambiar el resultado.

Del análisis se desprenden tres conclusiones.

La hipótesis de una operación rusa es la única sin incoherencias. Es compatible con la falta de reivindicación, porque un Estado no necesita atribuirse el ataque, mientras que los grupos hacktivistas suelen difundir sus acciones. También lo es con la ausencia de rescate, con el tipo de objetivo y con la geografía de los ataques.

La distinción entre Estado y grupos hacktivistas es difusa. Según la justicia estadounidense, CARR fue «fundado y financiado» por el GRU,33 y procesos judiciales en Europa documentan cómo Rusia recluta autores materiales locales a través de intermediarios.31 El 21 de octubre, sin referirse expresamente a los supermercados, el secretario general de Defensa y Seguridad Nacional francés habló ante el Senado de la «masificación» de las amenazas híbridas y de una «pequeña delincuencia joven y local».9 La detención de un autor material no aclararía por sí sola quién encargó el ataque.

Irán es la principal hipótesis alternativa. La guerra de 2026 le da un motivo y los ataques a comisariatos militares estadounidenses encajan con él. Sin embargo, los grupos vinculados a Teherán suelen exhibir sus ataques (en 2023 mostraron mensajes en las pantallas de los controladores que comprometieron) y la geografía europea de esta campaña encaja peor con sus objetivos habituales.39

Evaluación de Lobera · 2 de noviembre de 2026Juicio de inteligencia

Es probable que la campaña contra la cadena de frío europea responda a una operación alineada con el Estado ruso, ejecutada directamente o a través de intermediarios.

Precedentes que sostienen el juicio
  1. 2024

    Un grupo «fundado y financiado» por el GRU (CARR) manipuló los sistemas de una planta cárnica en Los Ángeles y de depósitos de agua en Texas.33 35

  2. 2024–2025

    La inteligencia militar danesa atribuyó a Z-Pentest, con vínculos con el Estado ruso, el ataque contra una potabilizadora.29

  3. 2025–2026

    El Reino Unido y la UE atribuyen al Centro 16 del FSB el ataque destructivo contra más de treinta instalaciones renovables polacas.30

  4. 2025

    El Consejo de la UE describe una campaña rusa de sabotajes y perturbación de infraestructuras críticas en Europa.23

  5. 2026

    El MI5 británico alerta de que los servicios rusos están intensificando de nuevo su guerra híbrida.25

Confianza

Moderada. El juicio se basa en el patrón de los ataques, el contexto y los precedentes. Las pruebas forenses del caso no son públicas.

Alternativas

Posibilidad realista de que la oleada del 2 de noviembre incluya imitadores que aprovechan la misma debilidad. Improbable que se trate de delincuencia con ánimo de lucro. Posibilidad remota de un fallo técnico.

Qué cambiaría el juicio

Una reivindicación creíble de otro actor, una petición de rescate, vínculos forenses con la infraestructura de otro Estado o detenciones que revelen otro móvil.

  1. Posibilidad remota≈0–5 %
  2. Muy improbable10–20 %
  3. Improbable25–35 %
  4. Posibilidad realista40–50 %
  5. Probable55–75 %
  6. Muy probable80–90 %
  7. Casi seguro95–100 %

Escala de probabilidad basada en la que usa la comunidad de inteligencia británica. A 2 de noviembre de 2026, ningún gobierno ha atribuido estos ataques.

Capítulo 05 · Sistemas complejosSep–nov 2026

Una crisis encima de otra

Los ataques coincidieron con disturbios, huelgas, precios récord del combustible y temporales en media Europa. Cuando varias crisis se superponen, compiten por los mismos recursos de respuesta.

El ataque a los supermercados franceses se produjo en plena ola de protestas, la mayor que vivía Francia en años. El 17 de octubre, cinco días después del ataque, salieron a la calle unas 550.000 personas según el Ministerio del Interior; el fin de semana se saldó con unas 2.400 detenciones y alrededor de mil agentes heridos.40 El 31 de octubre, el Gobierno desplegó 70.000 policías y gendarmes.41

La presión se extendía por el resto de Europa. El diésel marcó un récord en la Unión Europea el 1 de octubre, empujado por la guerra de Irán.42 Bélgica tuvo huelga y choques el 9 de octubre.43 En Italia, después de los disturbios de Milán,44 una huelga de transportistas dejó gasolineras secas y supermercados vacíos en el sur.45 Alemania y Suiza cerraron octubre con protestas y disturbios.46 47 Dos tormentas dejaron sin luz a más de 150.000 hogares del norte de Europa.48 Y en Países Bajos, el mismo fin de semana del ataque francés, un ciberataque de otra naturaleza paralizó los centros de distribución de Albert Heijn; la empresa no ve relación entre ambos.49

Fig. 08El calendario de la presión

Estresores documentados en Europa entre mediados de septiembre y el 3 de noviembre de 2026. Las bandas rojas marcan los ataques a la refrigeración. Pasa el cursor o el foco por cada barra para ver el detalle.

14 SEP1 OCT1 NOVFranciaProtestas por el carburante y huelgas escolares17 oct: ~550.000 manifestantes, ~2.400 detenciones, ~1.000 agentes heridosToques de queda localizados31 oct: 70.000 policías y gendarmes desplegadosAtaque a la refrigeración: ≈700 supermercadosBélgica9 oct: huelga y choques contra los recortes17 oct: disturbios estudiantiles2 nov: ≈75 establecimientos con la refrigeración saboteadaPaíses BajosAtaque informático a Ahold Delhaize: centros de Albert Heijn parados2 nov: al menos 17 negocios afectadosItalia17 oct: disturbios en Milán, Turín y BoloniaHuelga de transportistas: gasolineras secas y supermercados vacíos en el sur24 oct: protestas en ocho ciudadesAlemania31 oct: protestas «Gen Z» en más de 30 ciudades; 54 detenidos en FráncfortSuizaDisturbios en Zúrich y BasileaEspañaProtestas por la vivienda5 oct: elecciones anticipadas convocadas para el 29 de noviembre28 oct: accidente ferroviario de Toledo, 69 muertos (sin indicios de sabotaje)Nórdicos y bálticos2 nov: Suecia, Finlandia y EstoniaToda Europa1 oct: diésel en récord, 2,24 €/lTormentas Austen y Boelo: más de 150.000 hogares sin luz11–12 OCT · FRANCIA2 NOV · 7 PAÍSES
Protestas sostenidasJornada de disturbiosSuministro y preciosAtaque informático (otro)Accidente o temporalAtaque a la refrigeración
Hechos documentados

Selección de Lobera a partir de prensa y fuentes oficiales. Que dos hechos coincidan en el tiempo no significa que estén relacionados.

Sistemas complejos bajo tensión

Las cadenas de suministro, los servicios de emergencia y las fuerzas de seguridad son sistemas complejos: dependen unos de otros y trabajan con márgenes ajustados. Absorben bien los problemas aislados. Cuando varias crisis coinciden, compiten por los mismos recursos, y algunos de ellos no pueden ampliarse de un día para otro.

01Agentes

Los mismos policías que contienen disturbios custodian almacenes, escoltan camiones y vigilan centros logísticos.

02Técnicos

Un frigorista atiende decenas de tiendas. La noche del 11 de octubre, el país entero lo necesitaba a la vez.

03Analistas

Los equipos de respuesta de cada país investigaban incidentes simultáneos, en varias marcas y en varios sectores.

04Atención

Cada crisis compite por el mismo espacio informativo y desgasta la misma confianza en que alguien tiene el control.

Ilustración conceptual Las proporciones no representan datos: ilustran cómo las cargas se suman hasta superar la capacidad.

No hay pruebas de que los atacantes eligieran la fecha por los disturbios. Sin embargo, un actor que mantiene acceso a cientos de controladores puede decidir cuándo actuar y hacerlo coincidir con una ola de calor, una huelga o una cita electoral, cuando la capacidad de respuesta ya está comprometida. En España, las elecciones generales se celebran el 29 de noviembre.50

Capítulo 06 · Software e IADe nmap a los agentes

Frágiles por diseño

Atacar miles de equipos exigía antes mucho trabajo humano. Los agentes de IA automatizan buena parte de ese trabajo y acortan el tiempo disponible para corregir los fallos.

Hace una década, quien quería atacar equipos expuestos lanzaba un escáner de puertos como nmap, una lista de contraseñas por defecto y cuatro scripts. Encontrar las puertas ya era rápido: desde 2013, un solo ordenador puede recorrer todo el espacio de direcciones de Internet en menos de 45 minutos.51 Lo que llevaba tiempo era el resto del trabajo: entender cada equipo, leer manuales, adaptar el ataque y repetir. Esas tareas requerían personas, y su número limitaba cuántos objetivos podían atacarse a la vez.

Los agentes de inteligencia artificial automatizan esa parte. Pueden leer la documentación de un controlador, comparar versiones, formular hipótesis, probarlas y pasar al siguiente objetivo, de forma continua y en paralelo.

Fig. 09El cuello de botella que desaparece

Cada punto es un posible objetivo que recorre las fases de un ataque. Compara el ritmo de un equipo humano con el de agentes de IA.

  1. Descubrir¿Qué hay expuesto?
  2. Identificar¿Qué es y qué versión?
  3. Comprender¿Cómo funciona y dónde falla?
  4. ActuarProbar, adaptar, repetir
  5. EscalarDel primero a miles
Objetivos completados02016 · el humano decide el ritmo
Ilustración conceptual

No reproduce mediciones. Representa la idea central: la IA amplía sobre todo la fase de comprensión, la que antes dependía de personas.

80–90 %de las operaciones tácticas de una campaña de espionaje las ejecutó una IA de forma autónoma; las personas intervinieron en 4–6 decisiones.52Anthropic · nov 2025
>10.000vulnerabilidades altas o críticas halladas con IA en un mes por los socios de Project Glasswing.53Anthropic · may 2026
11 al mesdías cero explotados en 2026, frente a 8 en 2025. En agosto, 22.54Google GTIG · sep 2026
×3,4reivindicaciones hacktivistas de intrusiones industriales en un trimestre: de 37 a 124.55ENISA · sep 2026
Fig. 10De dos meses a cinco días

Tiempo medio entre la publicación de una vulnerabilidad y su explotación conocida, según Mandiant.56

2018–1963 días202044 días2021–2232 días20235 días
Dato atribuido

Mandiant, sobre vulnerabilidades explotadas en cada periodo. Sin eliminar valores extremos, la media de 2023 sería de 47 días.

La asimetría

La IA también se usa para defender. Un agente de Google, Big Sleep, frustró en 2025 la explotación de una vulnerabilidad antes de que se produjera,57 y en la competición AIxCC de DARPA varios sistemas autónomos encontraron 18 vulnerabilidades reales desconocidas.58 La dificultad está en la velocidad de corrección. Al hacer balance de Project Glasswing, Anthropic señaló que el límite está ahora en «la capacidad humana de clasificarlas, notificarlas y parchearlas».53

El centro nacional de ciberseguridad británico (NCSC) advirtió en 2025 de que el riesgo será mayor en la tecnología operacional con menos protección,59 una categoría que incluye los controladores de refrigeración de los supermercados.

En los ataques a los supermercados no consta el uso de IA. La ANSSI atribuye su éxito a «defectos de seguridad elemental», contraseñas débiles y vulnerabilidades «bastante clásicas».9 Si se lograron estos efectos con medios sencillos, la automatización con IA facilitará repetirlos contra más objetivos y en menos tiempo.

El tiempo entre la publicación de un fallo y su explotación se ha reducido a días, y la IA casi con seguridad lo reducirá aún más.

Centro Nacional de Ciberseguridad del Reino Unido (NCSC), mayo de 2025.59
Capítulo 07 · Internet de las cosasIoT industrial

¿Quién conecta una nevera a Internet?

Hay razones sanitarias, energéticas y de mantenimiento para conectar la refrigeración. Los riesgos aparecen con los equipos sin soporte, los accesos remotos olvidados y las contraseñas débiles.

En un supermercado, la refrigeración consume en torno a la mitad de la energía; en tiendas pequeñas con muchas vitrinas, el 70 % o más.60 Supervisarla a distancia permite ahorrar energía, atender alarmas sin desplazar a un técnico de madrugada y cumplir las obligaciones sanitarias. Por eso la mayoría de las instalaciones modernas están conectadas.

Fig. 11Anatomía de una nevera conectada

El frigorista, la central de la cadena y el fabricante acceden a la instalación por la misma conexión a Internet que puede aprovechar un atacante.

Anatomía de una instalación de frío conectada En la tienda, vitrinas, cámaras y central de compresores dependen de un controlador supervisor. El controlador sale a Internet por un router o un módem 4G. Por esa salida acceden el frigorista, la central de la cadena y el fabricante, y también puede hacerlo un atacante que encuentre el acceso. SUPERMERCADO Vitrinas y congeladores Cámaras frigoríficas Central de compresores Controlador supervisor−18,4 °C · OKp. ej., Danfoss AK-SM Routero módem 4G INTERNET FrigoristaAlarmas y ajustes 24/7,decenas de tiendas por técnico Central de la cadenaEnergía, registros sanitariosy paneles de cientos de tiendas Fabricante e integradorActualizaciones, soporte,gestión en la nube Un atacante queencuentre el accesoUtiliza el mismo camino 1 2 3 4 5 !
Esquema conceptual

Arquitectura típica simplificada. Cada instalación es distinta: hay redes privadas, pasarelas en la nube y equipos sin conexión.

Cinco buenas razones para conectarla

  1. La temperatura es ley. La normativa europea obliga a registrar con frecuencia la temperatura del aire donde se almacenan ultracongelados y a guardar esos registros al menos un año. La higiene alimentaria exige no romper la cadena de frío.61 62
  2. La energía. El frío se lleva entre el 30 % y el 60 % de la electricidad de un supermercado. Ajustar consignas, desescarches y compresores desde un panel ahorra dinero cada noche.63
  3. El mantenimiento 24/7. El frigorista recibe las alarmas en el móvil y corrige a distancia. Un solo técnico puede atender decenas de tiendas.
  4. Los gases fluorados. Las instalaciones grandes deben contar con sistemas de detección de fugas que avisen al operador o a la empresa de mantenimiento.64
  5. La gestión centralizada. Las cadenas comparan consumos, alarmas y registros sanitarios de toda su red desde una sola pantalla.

Y cinco maneras en que nos pilla el toro

  1. Máquinas que duran más que su software. Un equipo de frío comercial vive entre 7 y 15 años; uno industrial, hasta 30.65 El soporte del software dura menos: Danfoss anunció en 2021 el fin de vida de la serie AK-SM 800.66 La norma europea que obligará a dar al menos cinco años de soporte no llegará hasta finales de 2027, y no se aplicará a lo ya instalado.67 En Estonia, la única tienda atacada era la última que seguía con el sistema viejo.20
  2. Tierra de nadie. El departamento de informática suele considerar estos equipos parte del mantenimiento, y el de mantenimiento los considera un asunto informático. La tienda a menudo desconoce que existen. El frigorista los conoce bien, pero su protección no suele figurar en el contrato.
  3. Atajos. Un puerto abierto en el router «para el técnico», un módem 4G que nadie inventarió, una página de gestión publicada tal cual. CERT-FR lo dijo sin rodeos: exponer estas interfaces a Internet es contrario a las buenas prácticas.10
  4. Llaves de fábrica. Contraseñas por defecto que nadie cambia y, en algunos modelos, mecanismos ocultos: en la familia AK-SM 8xxA, una contraseña que se generaba a partir de la fecha.68
  5. Un proveedor, cien tiendas. Cuando un integrador o un mantenedor accede a muchas instalaciones por el mismo camino, comprometer ese acceso da entrada a todas. Las investigaciones aclararán si ocurrió en esta campaña.
Fig. 12Biografía de un controlador

Una vida típica, compuesta a partir de prácticas habituales del sector y de hitos reales del ciclo de vida de una familia de producto.

  1. 2009Práctica habitualInstalación

    Llega con la tienda. Un equipo de refrigeración comercial dura entre 7 y 15 años; el frío industrial, hasta 30.65

  2. 2012Práctica habitualAcceso remoto

    El mantenedor pide entrar a distancia para atender alarmas. Alguien abre un puerto en el router «para el técnico».

  3. 2015Práctica habitualCambio de empresa

    Llega otro frigorista. Las contraseñas no cambian. Nadie sabe ya quién más las conoce.

  4. 2017Práctica habitualÚltima actualización

    El software del equipo queda congelado en una versión de ese año.

  5. 2021Hito realFin de vida

    Danfoss anuncia el fin de vida programado de la serie AK-SM 800.66

  6. 2025Hito realFallos publicados

    Danfoss y CISA publican una vulnerabilidad en la familia AK-SM 8xxA: una contraseña generada a partir de la fecha.68 69

  7. Ago 2026Hito realEl detalle, a la vista

    Claroty explica el «código del día» y otros fallos, ya corregidos en versiones nuevas.7

  8. Oct 2026Hito realUna noche

    Llegan órdenes. El equipo, que sigue enfriando como el primer día, obedece.

Caso compuesto

No describe un equipo concreto. Los hitos marcados como reales están documentados; el resto ilustra prácticas frecuentes.

Se explotaron defectos de seguridad elemental.

Vincent Strubel, director de la ANSSI, ante el Senado francés, 21 de octubre de 2026.9
Capítulo 08 · Observación pasiva · 2 de noviembreDato Lobera

Encendimos el ojo

Con Centinela, nuestra plataforma de inteligencia, hemos medido cuántas interfaces de gestión de estos sistemas están visibles en Internet, sin acceder a ninguna. Estos son los resultados por países.

Lo que hicimos
  • Consultar con Centinela el índice de Shodan, el buscador de dispositivos conectados a Internet, y contrastarlo con nuestras fuentes propias.
  • Buscar una firma concreta: la página de acceso de StoreView, el software de gestión de los controladores Danfoss.
  • Agregar los resultados por país, versión de servidor y certificado.
Lo que no hicimos
  • Escanear, conectarnos o iniciar sesión en ninguno de estos equipos.
  • Probar vulnerabilidades o contraseñas.
  • Publicar direcciones, nombres de clientes o ubicaciones concretas.
Interfaces StoreView indexadas en Internet · 2 nov 2026 6.529

Cada resultado corresponde a la página de gestión de un sistema de refrigeración accesible desde Internet. Unidad: resultados de servicio (dirección y puerto). Un resultado no equivale a un equipo ni a una tienda.

Mapa mundial de resultados StoreView indexados por país: Francia 1.647, Sudáfrica 1.088, Estados Unidos 902, Alemania 264, España 136, entre otros. Total: 6.529.Francia: 1.647 resultadosSudáfrica: 1.088 resultadosEstados Unidos: 902 resultadosAlemania: 264 resultadosAustralia: 197 resultadosPolonia: 173 resultadosIndia: 172 resultadosJapón: 164 resultadosCanadá: 150 resultadosPaíses Bajos: 138 resultadosEspaña: 136 resultadosReino Unido: 128 resultadosSingapur: 120 resultadosBélgica: 107 resultadosItalia: 99 resultadosSuecia: 98 resultadosQatar: 97 resultadosCorea del Sur: 76 resultadosSuiza: 74 resultadosBrasil: 73 resultadosPortugal: 71 resultadosRumanía: 63 resultadosHong Kong: 55 resultadosIsrael: 55 resultadosDinamarca: 54 resultadosNoruega: 43 resultadosIrlanda: 30 resultadosChile: 28 resultadosEmiratos Árabes Unidos: 25 resultadosKazajistán: 24 resultadosFRANCIA · 1.647SUDÁFRICA · 1.088ESTADOS UNIDOS · 902AUSTRALIA · 197INDIA · 172JAPÓN · 164CANADÁ · 150ESPAÑA · 136SINGAPUR · 120QATAR · 97COREA DEL SUR · 76BRASIL · 73
Resultados StoreView en Europa. Francia concentra 1.647; España 136; Bélgica 107; Suecia 98; Irlanda 30.Francia: 1.647Alemania: 264Polonia: 173Países Bajos: 138España: 136Reino Unido: 128Bélgica: 107Italia: 99Suecia: 98Suiza: 74Portugal: 71Rumanía: 63Dinamarca: 54Noruega: 43Irlanda: 301.6472641731381361281079998747163544330
Dato Lobera · ShodanResultados por país (área proporcional)Países atacados
Cómo se obtiene el dato

El índice de Shodan

Shodan recorre Internet de forma continua y guarda la respuesta de cada servicio que encuentra. Centinela consulta ese índice; buscamos la pantalla de acceso de StoreView.70

Mundo

6.529 respuestas

Aparecen en más de 30 países. Francia encabeza la lista con 1.647, seguida de Sudáfrica (1.088) y Estados Unidos (902).

Europa

Una de cada cuatro, en Francia

Francia, el país más afectado por los ataques, concentra el 25 % de las interfaces visibles del mundo. El dato no identifica al atacante, pero muestra dónde había más equipos accesibles.

Países atacados el 2 de noviembre

También están en el mapa

Bélgica (107), Suecia (98) e Irlanda (30) figuran en la lista. Luxemburgo y Estonia no están entre los 30 primeros, lo que indica que los atacantes no se limitaron a los países con más equipos expuestos.

España

136 resultados

España ocupa el undécimo puesto mundial. A 2 de noviembre no hay ataques confirmados en el país, aunque un analista citado por Reuters lo incluyó entre los afectados en octubre.2

Fig. 13Los 30 países con más interfaces StoreView visibles

Resultados indexados por Shodan, consulta del 2 de noviembre de 2026. En naranja, países atacados; en hielo, España.

  1. 01Francia1.647
  2. 02Sudáfrica1.088
  3. 03Estados Unidos902
  4. 04Alemania264
  5. 05Australia197
  6. 06Polonia173
  7. 07India172
  8. 08Japón164
  9. 09Canadá150
  10. 10Países Bajos138
  11. 11España136
  12. 12Reino Unido128
  13. 13Singapur120
  14. 14Bélgica107
  15. 15Italia99
  16. 16Suecia98
  17. 17Qatar97
  18. 18Corea del Sur76
  19. 19Suiza74
  20. 20Brasil73
  21. 21Portugal71
  22. 22Rumanía63
  23. 23Hong Kong55
  24. 24Israel55
  25. 25Dinamarca54
  26. 26Noruega43
  27. 27Irlanda30
  28. 28Chile28
  29. 29Emiratos Árabes Unidos25
  30. 30Kazajistán24
Dato Lobera

Faceta por país de la IP. Total global: 6.529. La geolocalización de una IP es aproximada y no identifica un establecimiento.

Versiones antiguas a la vista

Cada interfaz ofrece datos al responder, entre ellos el servidor web que dice usar. 579 resultados anuncian nginx 1.12.2, una versión publicada en 2017 cuya rama dejó de mantenerse en 2018.71 De ellos, 493 (el 85 %) están en Francia.

Otra pista es el certificado de cifrado. 1.273 resultados presentan uno con el nombre DanfossSM800A, la familia de controladores en la que el equipo Team82 de Claroty documentó un mecanismo de acceso alternativo —el «código del día»— capaz de esquivar la contraseña habitual.7 Danfoss lo corrigió en la versión 4.2.69 El certificado no revela qué versión ejecuta cada equipo: eso solo puede comprobarlo su responsable. En España, 89 de los 136 resultados llevan ese nombre.

1.647interfaces visibles en Francia, el 25 % del total mundialFaceta por país · 2 nov
85 %de los 579 resultados que anuncian nginx 1.12.2 (2017) están en Francia493 de 579
89de los 136 resultados españoles presentan el certificado DanfossSM800AEl certificado no indica la versión
Fig. 14España, de cerca: contar bien importa

El extracto español contiene 133 servicios en 109 direcciones IP distintas. Una sola dirección agrupa 24: probablemente una pasarela que da acceso a varios equipos.

133servicios observados
24

Dato Lobera

Observaciones del 3 de octubre al 2 de noviembre. La faceta por país devolvía 136 resultados; el extracto descargado, 133. Agrupación por IP y por par IP:puerto.

Capítulo 09 · AnálisisJuicios clave

Lo que esto significa

Seis conclusiones de inteligencia para responsables de seguridad y de operaciones, con su nivel de confianza.

  1. 01

    La lista de objetivos es pública

    Con un buscador de dispositivos se puede reunir en pocas horas una lista de miles de controladores; Lobera lo ha hecho sin interactuar con ninguno. Claroty contaba 2.765 equipos expuestos en agosto y, tras el ataque, Euronews informó de que miles seguían accesibles.7 72 Los atacantes no necesitaban información privilegiada para seleccionar objetivos.

    Confianza alta
  2. 02

    Francia, el país más expuesto

    Francia tiene más interfaces visibles que ningún otro país (una de cada cuatro del mundo) y la mayoría de las que anuncian versiones antiguas, y fue el primer objetivo y el más afectado. Puede tratarse de oportunismo, de una elección deliberada o de ambas cosas. En cualquier caso, la exposición aumenta la probabilidad de ser elegido.

    Confianza moderada
  3. 03

    Fallos de seguridad básicos

    La ANSSI habla de defectos elementales; el centro belga de ciberseguridad, de parches disponibles desde hacía año y medio; Danfoss, de firmware anticuado.5 9 73 La mayoría de estas debilidades se corrige con medidas conocidas y de coste moderado.

    Confianza alta
  4. 04

    El impacto en la confianza

    Las pérdidas materiales son limitadas a escala económica. El efecto sobre la confianza es mayor: comida destruida, pérdidas que los seguros no cubren y gobiernos obligados a garantizar el abastecimiento. Coincide con el objetivo que los servicios europeos atribuyen a la campaña rusa: sembrar inseguridad y miedo.26 37

    Confianza moderada
  5. 05

    El atacante puede elegir el momento

    Un actor que mantiene acceso a cientos de controladores puede esperar a una ola de calor, a una jornada de disturbios o a una cita electoral. Las dos oleadas europeas se produjeron en la madrugada del domingo al lunes, con las tiendas cerradas y menos personal de guardia.

    Confianza moderada
  6. 06

    España presenta la misma exposición

    En España hay 136 resultados en 109 direcciones, 89 de ellos con el certificado de la familia de controladores estudiada por Claroty. Un analista citado por Reuters situó a España entre los afectados en octubre, sin confirmación oficial.2 Las condiciones técnicas para un ataque similar existen.

    Confianza alta sobre la exposición · baja sobre ataques en España
Capítulo 10 · ProspectivaPróximos 6–12 meses

Lo que viene

Ocho escenarios para los próximos meses, ordenados por probabilidad e impacto, y las señales que permitirán anticiparlos.

Fig. 15Matriz de escenarios

Estimación de Lobera a 2 de noviembre de 2026, con la misma escala de probabilidad del capítulo 04.

RemotaImprobablePosibilidad realistaProbableMuy probableBajoMedioAltoMuy altoZONA DE PRIORIDADPROBABILIDAD →IMPACTO →S1: Nuevas oleadas en la cadena de frío europea, España incluida · Muy probable · SemanasS1S2: Salto a otros fabricantes y a la climatización de edificios · Probable · MesesS2S3: Frío farmacéutico y sanitario: vacunas, laboratorios, bancos de sangre · Posibilidad realista · MesesS3S4: Un ataque sincronizado con otra crisis: disturbios, ola de calor, elecciones · Posibilidad realista · Semanas–mesesS4S5: Bulos de desabastecimiento o intoxicación que amplifiquen el efecto · Probable · SemanasS5S6: Agua y energía, otra vez en el punto de mira · Muy probable · En cursoS6S7: La IA acelera el ciclo: más objetivos a la vez y menos tiempo para parchear · Probable · TendenciaS7S8: Atribución oficial y pública antes de fin de año · Improbable · SemanasS8
  1. S1Nuevas oleadas en la cadena de frío europea, España incluidaMuy probableSemanas
  2. S2Salto a otros fabricantes y a la climatización de edificiosProbableMeses
  3. S3Frío farmacéutico y sanitario: vacunas, laboratorios, bancos de sangrePosibilidad realistaMeses
  4. S4Un ataque sincronizado con otra crisis: disturbios, ola de calor, eleccionesPosibilidad realistaSemanas–meses
  5. S5Bulos de desabastecimiento o intoxicación que amplifiquen el efectoProbableSemanas
  6. S6Agua y energía, otra vez en el punto de miraMuy probableEn curso
  7. S7La IA acelera el ciclo: más objetivos a la vez y menos tiempo para parchearProbableTendencia
  8. S8Atribución oficial y pública antes de fin de añoImprobableSemanas
Evaluación Lobera

Los horizontes son orientativos. Revisaremos esta matriz cuando cambien los indicadores de abajo.

Dos escenarios requieren atención especial. El primero afecta al frío sanitario: vacunas, laboratorios y bancos de sangre dependen de equipos similares, y un fallo puede tener consecuencias para la salud. El segundo es la coincidencia deliberada: un ataque durante una ola de calor, o acompañado de bulos sobre alimentos en mal estado, aumentaría el impacto con el mismo esfuerzo técnico.

El escenario más probable depende de equipos expuestos y desatendidos, que es también el factor más fácil de corregir.

Señales a vigilar
  • Reivindicaciones en canales prorrusos tras una nueva oleada: cambiarían el reparto entre Estado y hacktivistas.
  • Alertas oficiales sobre otras marcas de controladores o sobre climatización de edificios.
  • Incidentes en frío farmacéutico, hospitales o logística de vacunas.
  • Bulos virales de desabastecimiento o intoxicación en las horas siguientes a un ataque.
  • Coincidencias con picos de calor, huelgas o citas electorales.
  • La curva de exposición: si el número de interfaces visibles no baja, el riesgo se mantiene.
Capítulo 11 · RespuestaPara operadores

Qué hacer ahora

Siete medidas para operadores de refrigeración, basadas en las recomendaciones de CERT-FR y CISA, y los servicios de Lobera.

  1. 01

    Mírate desde fuera

    Averigua si tus controladores, pasarelas y módems responden desde Internet. Si aparecen en un buscador como Shodan, cualquiera puede encontrarlos.

  2. 02

    Cierra el acceso

    Retira la exposición directa y permite el acceso remoto solo mediante una VPN segura, con autenticación multifactor resistente al phishing. El filtrado por IP, solo como medida de urgencia.10 74

  3. 03

    Cambia las llaves

    Contraseñas de fábrica, cuentas compartidas del mantenedor, accesos de antiguos proveedores. En los equipos sin soporte, restablecerlos de fábrica no basta.10

  4. 04

    Actualiza o sustituye

    Lleva el firmware a la última versión del fabricante y activa sus modos de seguridad. Para los equipos en fin de vida, un plan de sustitución con fecha y presupuesto.7

  5. 05

    Vigila lo que importa

    Consignas, desescarches y alarmas tienen que tener una referencia conocida y avisar de cualquier cambio. Añade un sensor de temperatura independiente que alerte por otro canal, para detectar una manipulación aunque el controlador esté comprometido.

  6. 06

    Ensaya con el frigorista

    Quién recibe la alarma a las tres de la madrugada, quién puede desconectar el acceso remoto, quién decide retirar producto. Informática, mantenimiento y seguridad alimentaria, en el mismo simulacro.

  7. 07

    Revisa contrato y póliza

    Exige cláusulas de seguridad a quien mantiene tus equipos a distancia y comprueba qué cubre tu seguro: Intermarché sostiene que las aseguradoras no cubren este tipo de incidente.11

Cómo puede ayudar Lobera

Lobera es una empresa española de software de defensa e inteligencia que opera la defensa de entornos IT y OT de principio a fin. Este informe muestra nuestra forma de trabajar: observar la superficie expuesta como lo haría un atacante, sin interactuar con sistemas ajenos, y traducir los datos en recomendaciones.

Ver

Tu superficie, como la ve el atacante

Evaluación de exposición externa de controladores, pasarelas y equipos IoT con Centinela, mediante observación pasiva y sin interactuar con tus sistemas.

Detectar y responder

Guardian, la plataforma AI-SOC

Detección en redes IT y OT, investigación asistida por IA, respuesta a incidentes y análisis forense en una misma plataforma.

Anticipar

Inteligencia de amenazas

Seguimiento de campañas y actores híbridos, y alertas tempranas para tu sector antes de que la ola llegue a tu red.

Ensayar

Gemelos digitales

Réplicas de tu instalación para probar configuraciones y entrenar la respuesta antes de que se produzca un incidente.

¿Gestionas instalaciones de frío, logística o edificios? Podemos comprobar contigo, de forma confidencial, si tus equipos aparecen expuestos y qué hacer en las próximas 72 horas.

Método y fuentes · Corte: 2 de noviembre de 2026

Cómo se hizo este informe

Plataforma interna de Lobera

Centinela

Las cifras de exposición de este informe proceden de Centinela, la plataforma de inteligencia de amenazas externas de Lobera. Centinela reúne en un mismo sistema fuentes de terceros y capacidades propias, y analiza los datos con modelos de inteligencia artificial alojados en Europa.

  • Shodan, nivel empresarialBúsqueda en el índice mundial de dispositivos conectados, flujo de datos en tiempo real y alertas de exposición.
  • Monitorización y escaneo propiosSondas y escáneres de Lobera para vigilar de forma continua la superficie expuesta de los clientes.
  • Red de honeypotsSeñuelos que imitan equipos reales y registran quién los busca, desde dónde y con qué técnicas.
  • Fuentes abiertas y filtracionesNoticias, avisos oficiales y bases de credenciales comprometidas, para dar contexto a cada hallazgo.
  • IA soberanaCorrelación de entidades, clasificación y redacción de informes con modelos alojados en la Unión Europea.

En este informe hemos usado únicamente consultas pasivas sobre datos ya indexados. Las búsquedas se hicieron el 2 de noviembre de 2026 por el título de la interfaz StoreView y se agregaron por país, versión anunciada y certificado. No hemos escaneado, accedido ni probado ninguno de los equipos contabilizados, y no publicamos direcciones ni identificadores. Las capacidades de escaneo activo de Centinela solo se emplean sobre activos propios o de clientes que lo autorizan expresamente.

Hechos

La reconstrucción de los incidentes se basa en informaciones atribuidas de agencias y medios (Reuters, AP, AFP y medios nacionales), avisos oficiales (CERT-FR, CISA y centros nacionales de ciberseguridad) y comunicaciones de fabricantes. Cuando una cifra procede de una sola fuente o no está confirmada por las autoridades, el texto lo indica.

Unidad de medida

Los recuentos de exposición se expresan en resultados de servicio (dirección y puerto), no en equipos ni en tiendas. El índice de Shodan refleja las observaciones de los 30 días anteriores a la consulta.

Evaluaciones

Los juicios de atribución y los escenarios son análisis de Lobera y se identifican como tales. Usamos el análisis de hipótesis en competencia y una escala de probabilidad inspirada en la de la comunidad de inteligencia británica. Expresan probabilidad y nivel de confianza, no certeza judicial.

Imágenes y cartografía

La portada, la curva de la noche y el diagrama de la instalación son recreaciones conceptuales. La foto del pasillo de congelados es de AG20044018 (Wikimedia Commons, CC BY-SA 4.0) y es ilustrativa. Los mapas de los gráficos se basan en Natural Earth.

Correcciones

Si detectas un error, escríbenos a hola@lobera.ai. Lo corregiremos y lo haremos constar.

Actualización · 3 de noviembre de 2026. Ampliamos el capítulo 1 para explicar el mecanismo de calentamiento —el circuito de desescarche, no la consigna— y precisamos que los 50 °C corresponden a la sonda de aire. Reformulamos una frase que podía leerse como que los equipos se mantuvieron a 50 °C seis horas: Reuters describió seis horas de calentamiento hasta esa temperatura.

Fuentes citadas (74)

  1. 01Le Monde (vía Inside Retail Asia) · 15 OCT 2026El testimonio del propietario del Intermarché de Gradignan: rociadores activados y 21.000 euros perdidos
  2. 02Reuters (vía Daily Maverick) · 12 OCT 2026Hackers calientan los frigoríficos de supermercados franceses: incendios, pérdidas, Intermarché a 50 °C durante seis horas, pista Danfoss y otros países afectados según Sekoia
  3. 03Associated Press (vía PBS) · 13 OCT 2026El ministro Lescure cifra en unos 700 los supermercados afectados y habla de seguridad alimentaria
  4. 04TIME (citando a Le Monde) · 13 OCT 2026Ciclos de desescarche alargados de una a ocho horas para retrasar las alarmas
  5. 05Al Jazeera · 13 OCT 2026Cientos de supermercados franceses, un ciberataque «inédito»: desescarche forzado y pérdidas de decenas de millones según Intermarché
  6. 06Unión Europea · 1988Directiva 89/108/CEE sobre alimentos ultracongelados: −18 °C y tolerancias
  7. 07Claroty Team82 · 09 AGO 2026Freeze the Controller, Defrost the Food: vulnerabilidades en controladores Danfoss AK-SM 800A
  8. 08VRT NWS · 02 NOV 2026Fiscalía federal; Sabcobel: evaporadores forzados a desescarche y controladores accesibles desde Internet
  9. 09Public Sénat · 21 OCT 2026ANSSI ante el Senado: «defectos de seguridad elemental» y contraseñas débiles
  10. 10CERT-FR / ANSSI · 12–16 OCT 2026Alerta CERTFR-2026-ALE-012: compromisos de controladores Danfoss AK-SM y AK-SC, Copeland y Dixell XWEB
  11. 11franceinfo · OCT 2026Lo que se sabe del ataque: investigación de la fiscalía (OFAC), equipos fuera de soporte y pérdidas por tienda
  12. 12NOS · 02 NOV 2026Países Bajos: al menos 17 negocios afectados, según Danfoss
  13. 13Reuters (vía Internazionale) · 29 OCT 2026El Pentágono investiga los fallos de congeladores en comisariatos militares como un posible ciberataque
  14. 14Task & Purpose · 29 OCT 2026El servicio de investigación criminal de Defensa lidera una investigación conjunta
  15. 15Sud Radio · 14 OCT 2026Una segunda noche afecta a tiendas con controladores Dixell
  16. 16BleepingComputer · 02 NOV 2026Más de 115 tiendas en seis países; el ataque empezó hacia las 02:00
  17. 17Euronews · 02 NOV 2026Bélgica: unos 75 establecimientos afectados, de Delhaize a carnicerías
  18. 18Al Jazeera · 02 NOV 2026Suecia y Bélgica: el centro sueco de ciberseguridad habla de muchos equipos OT expuestos
  19. 19France 24 · 02 NOV 2026Nueva oleada en supermercados europeos, también en Finlandia
  20. 20ERR (Estonia) · 02 NOV 2026Un controlador Danfoss antiguo, a 50 °C; respuesta en diez minutos: «la firma es la misma»
  21. 21RTÉ · 02 NOV 202613 de 223 tiendas SuperValu, afectadas por un presunto ciberataque
  22. 22CNBC · 02 NOV 2026El comisario Hansen: «un intento deliberado de perturbar nuestra cadena de suministro alimentario»; el CCB: autoría desconocida
  23. 23Consejo de la UE / Alto Representante · 18 JUL 2025Declaración sobre las campañas híbridas persistentes de Rusia
  24. 24MI5 (vía NBC) · 08 OCT 2024El GRU, en «una misión sostenida para generar caos en las calles británicas y europeas»
  25. 25MI5 (vía CBS) · OCT 2026McCallum: Rusia vuelve a intensificar la guerra híbrida
  26. 26BfV (Alemania) · 26 MAR 2026Aviso de seguridad 01/2026: capacidad y voluntad rusas; sembrar inseguridad y miedo
  27. 27Associated Press (vía PBS) · 06 DIC 2024El Tribunal Constitucional rumano anula la primera vuelta de las presidenciales
  28. 28AFP (vía Arab News) · DIC 2025Alemania atribuye al GRU (APT28) la intrusión en el control aéreo y denuncia desinformación electoral
  29. 29Inteligencia de Defensa de Dinamarca (vía AP) · DIC 2025Dinamarca atribuye a Rusia el ataque a una potabilizadora
  30. 30Gobierno del Reino Unido · 13 JUL 2026Reino Unido y UE sancionan redes cibernéticas rusas por el ataque a la energía polaca
  31. 31Euronews (con AP) · 08 JUL 2025Un tribunal británico condena a los autores del incendio de Leyton, organizado por el grupo Wagner con intermediarios británicos
  32. 32The Irish Times · 18 NOV 2025Polonia identifica a dos autores del sabotaje ferroviario al servicio de Rusia
  33. 33CyberScoop · DIC 2025EE. UU. acusa a un hacker de CARR, «fundado y financiado» por el GRU, incluida una planta cárnica
  34. 34Mandiant · 17 ABR 2024APT44: Unearthing Sandworm (vínculo con Cyber Army of Russia Reborn)
  35. 35Departamento del Tesoro de EE. UU. · 19 JUL 2024Sanciones a miembros de Cyber Army of Russia Reborn
  36. 36Infobae (EFE) · 06 JUL 2026Detenido en Palencia un colaborador de hacktivistas prorrusos
  37. 37AIVD (vía NOS) · 2025Sabotaje «que roza el terrorismo de Estado» para sembrar miedo en Europa
  38. 38Reuters (vía CGTN) · 13 OCT 2026Investigadores desconcertados: ninguna reivindicación
  39. 39Departamento del Tesoro de EE. UU. · 02 FEB 2024Sanciones por operaciones iraníes contra controladores Unitronics
  40. 40CNBC · 19 OCT 2026Francia vive sus peores disturbios en años
  41. 41Al Jazeera · 31 OCT 2026Cientos de miles vuelven a manifestarse en Francia; 70.000 agentes desplegados
  42. 42Euronews · 01 OCT 2026El diésel marca un récord de 2,24 euros por litro en la UE
  43. 43Al Jazeera · 09 OCT 2026Huelga y choques contra los recortes en Bruselas
  44. 44Il Fatto Quotidiano · 18 OCT 2026Milán tras la guerrilla urbana
  45. 45Euronews Italia · 19 OCT 2026Transportistas en protesta: bloqueos y supermercados vacíos en el sur
  46. 46The Local Germany · 02 NOV 2026Qué pasó en las protestas «Gen Z» de Alemania
  47. 47blue News · 01 NOV 2026Disturbios en Zúrich
  48. 48Al Jazeera · 26 OCT 2026Dos tormentas dejan sin luz a más de 150.000 hogares en el norte de Europa
  49. 49DutchNews · OCT 2026Albert Heijn reabastece tras un ataque informático rastreado hasta servidores extranjeros
  50. 50Euronews · 05 OCT 2026Sánchez convoca elecciones anticipadas para el 29 de noviembre
  51. 51Durumeric et al. · USENIX Security · 2013ZMap: escaneo rápido de todo el espacio IPv4
  52. 52Anthropic · 13 NOV 2025Desarticulación de la primera campaña de ciberespionaje orquestada por IA de la que se tiene constancia
  53. 53Anthropic · 22 MAY 2026Project Glasswing: primer balance y el cuello de botella humano
  54. 54Google Threat Intelligence Group · 30 SEP 2026Descubrimiento y explotación de vulnerabilidades en la era de la IA
  55. 55ENISA · 22 SEP 2026Threat Landscape 2026
  56. 56Google Cloud / Mandiant · 15 OCT 2024Tendencias del tiempo hasta la explotación
  57. 57Google · 15 JUL 2025Big Sleep: un agente de IA frustra la explotación de una vulnerabilidad
  58. 58DARPA · 08 AGO 2025Resultados del AI Cyber Challenge
  59. 59NCSC (Reino Unido) · 07 MAY 2025Impacto de la IA en la ciberamenaza, de ahora a 2027
  60. 60Carbon Trust · 2019Guía de refrigeración: el frío supone en torno a la mitad de la energía de un supermercado
  61. 61Unión Europea · 2005Reglamento (CE) 37/2005: control de temperaturas de alimentos ultracongelados
  62. 62Unión Europea · 2004Reglamento (CE) 852/2004: higiene alimentaria y principios APPCC
  63. 63Tassou et al. · Applied Thermal Engineering · 2011Refrigeración en el comercio alimentario: entre el 30 % y el 60 % de la electricidad
  64. 64Unión Europea · 2024Reglamento (UE) 2024/573 sobre gases fluorados: controles y detección de fugas
  65. 65IPCC · 2006Directrices 2006, vol. 3, cap. 7: vida útil de equipos de refrigeración
  66. 66Danfoss · JUN 2021Boletín: la serie AK-SM 800 entra en fin de vida programado
  67. 67Unión Europea · 2024Reglamento de Ciberresiliencia (UE) 2024/2847
  68. 68CISA · 20 MAY 2025ICSA-25-140-03: contraseña generada a partir de la fecha en controladores Danfoss
  69. 69Danfoss · 24 MAR 2025Aviso DSA-2025-03-01: CVE-2025-41450 en AK-SM 8xxA anteriores a 4.2
  70. 70Shodan · DOCUMENTACIÓNVentanas temporales de los resultados del buscador
  71. 71nginx.org · 17 OCT 2017Cambios de nginx 1.12.2
  72. 72Euronews · 14 OCT 2026Miles de frigoríficos de supermercado siguen expuestos tras el ciberataque
  73. 73Security.NL · 14 OCT 2026El CCB belga: los parches para las vulnerabilidades explotadas existían desde hacía año y medio
  74. 74CISA, FBI, EPA y DOE · 06 MAY 2025Medidas primarias para reducir ciberamenazas a la tecnología operacional